Sustainable Development Goals (SDGs)
09.06.2026

Sustainable Development Goals (SDG): Was bedeu­ten die Nachhaltig­keits­ziele für Unternehmen?

Die Sustainable Development Goals (SDGs) sind 17 globale Nachhaltigkeitsziele, die die UN 2015 in der Agenda 2030 verabschiedet hat. Sie decken ökologische, soziale und ökonomische Themen ab – von Klimaschutz bis Armutsbekämpfung. Für Unternehmen sind sie ein anerkannter Rahmen, um Nachhaltigkeit einzuordnen und zu kommunizieren. Die verbindliche Steuerung läuft heute aber über CSRD, ESRS und Lieferkettengesetze.

Nachhaltigkeit wird zur Licence to Operate

Kunden, Mitarbeiter und andere Interessengruppen fragen nach gesellschaftlichen, sozialen und ökologischen Auswirkungen Ihrer Geschäftstätigkeit. Es ist zunehmend klar, dass Nachhaltigkeit im Unternehmen zur „Licence to Operate“ wird. Das ESG-Management soll also strategisch(er) oder sogar erstmals angegangen werden. Wie die Sustainable Development Goals, also die SDGs, Ihnen dabei helfen können, erfahren Sie im Artikel.

Wenn heute über die Umsetzung von Nachhaltigkeit in den Unternehmen gesprochen wird, sind die Sustainable Development Goals (SDG) der Vereinten Nationen fester Bestandteil der Agenda. Das Rahmenwerk hilft, ESG-Management strategisch im Unternehmen zu gestalten. Allerdings ist am Anfang oft unklar, wie sich die SDGs nun konkret operationalisieren und in die Nachhaltigkeitsstrategie der Unternehmen einbinden lassen.

In unserem Überblicksartikel erfahren Sie alles, was Sie wissen müssen, um die Entwicklungsziele (SDGs) für Unternehmen sinnvoll einordnen zu können. Den Ursprung der SDGs stellen wir ebenso vor, wie die Rolle von Unternehmen. Vor allem erhalten Sie jedoch Antworten auf die Frage: Wie können Sie mit ihrem Unternehmen ein proaktiver Teil der nachhaltigen Entwicklung werden? Aber lassen Sie uns von vorne beginnen.

Die Geschichte der SDGs: vom Brundtland-Report zur Agenda 2030

Die Diskussion um eine nachhaltige Entwicklung von Gesellschaft, Wirtschaft und Umwelt, die mit der Veröffentlichung des so genannten Brundtland-Reports „Our Common Future“ im Jahr 1987 die breitere Öffentlichkeit erreicht hat (World Commission on Environment and Development), ist in der heutigen Zeit ungebrochen aktuell. In mehreren Entwicklungsschritten haben die globalen Zielsetzungen dieser Diskussion Eingang in die von den Vereinten Nationen veröffentlichten Sustainable Development Goals (SDG) gefunden.

Sustainable Development Goals heute: aktueller Stand der SDGs und das Verhältnis zur CSRD

Seit der Verabschiedung 2015 sind die SDGs zehn Jahre alt, und die Halbzeitbilanz fällt schwach aus. Laut dem Sustainable Development Report 2025 und dem UN-Fortschrittsbericht 2025 ist global keines der 17 Ziele auf Kurs, bis 2030 erreicht zu werden. Weniger als ein Fünftel der Zielvorgaben liegt im Plan. Fortschritte gibt es vor allem bei Basisthemen wie Gesundheit und Stromzugang, die strukturell schwierigen Ziele hängen zurück.

Für Unternehmen hat sich die Rolle der SDGs in dieser Zeit verschoben. Sie sind heute vor allem ein verständlicher, kommunizierbarer Rahmen: 17 Ziele, eingängige Icons, weltweit anerkannt. Das macht sie nützlich, um die eigene Nachhaltigkeitsarbeit einzuordnen und zu erzählen, in Berichten, auf der Website oder in der Strategie. Diesen Bezug sieht man nach wie vor häufig.

Die eigentliche Steuerung läuft inzwischen über andere Instrumente. CSRD und ESRS, dazu die Lieferkettengesetze von LkSG über CSDDD bis EUDR und CBAM, geben heute den Takt vor. Diese Anforderungen sind verbindlich, die Sustainable Development Goals sind es nicht. Ein SDG-Bezug allein ist deshalb längst kein Vorreiter-Merkmal mehr. Er ist weitgehend Standard geworden, und ohne belastbare Daten dahinter rückt er schnell in die Nähe von Greenwashing.

Die SDGs nach 2030: Wie geht es mit den Nachhaltigkeitszielen der UN weiter?

Die Agenda 2030 läuft, wie der Name sagt, 2030 aus. Damit stellt sich die Frage, was danach kommt, und die Diskussion darüber hat bereits begonnen. Beim SDG-Gipfel im September 2027 startet die offizielle Verhandlung über das Rahmenwerk ab 2031, vorbereitet unter anderem durch den 2024 verabschiedeten Pact for the Future.

Ein kompletter Bruch ist nicht zu erwarten. Die meisten Staaten halten an den Sustainable Development Goals fest. Neu hinzukommen dürften eher zusätzliche Schwerpunkte wie digitale Kooperation, der Umgang mit Künstlicher Intelligenz und Daten oder die Gerechtigkeit zwischen den Generationen. Die SDGs werden also eher geschärft als abgelöst.

Für Unternehmen ändert das wenig an der eigentlichen Aufgabe. Wer jetzt eine saubere Datenbasis und klare Verantwortlichkeiten aufbaut, ist auch für ein angepasstes Rahmenwerk ab 2031 gut aufgestellt. Der Aufwand zahlt sich über robuste ESG-Daten aus, nicht über das SDG-Logo im Bericht.

Wie viele SDGs gibt es und was umfassen die 17 Ziele?

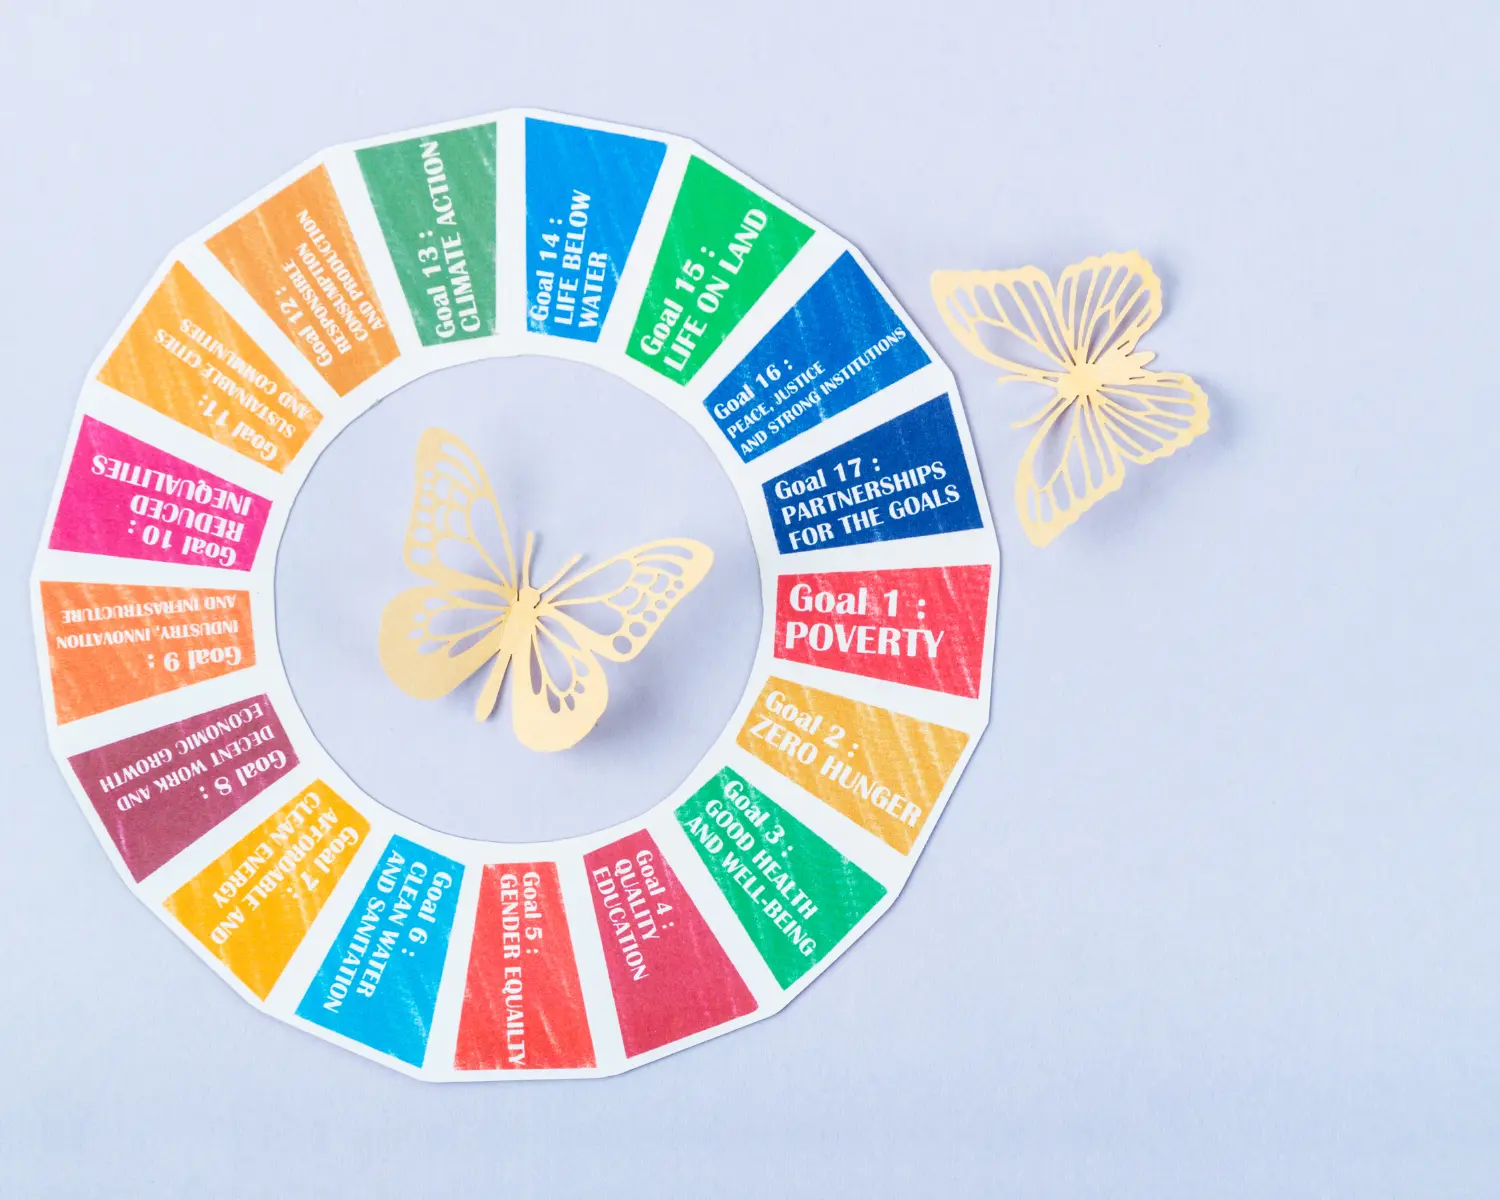
  1. Keine Armut: Armut in allen Formen und überall beenden.
  2. Kein Hunger: Ernährung sichern, Hunger beenden, nachhaltige Landwirtschaft fördern.
  3. Gesundheit und Wohlergehen: ein gesundes Leben für alle Menschen jeden Alters gewährleisten.
  4. Hochwertige Bildung: inklusive, chancengerechte und hochwertige Bildung für alle.
  5. Geschlechtergleichheit: Gleichstellung der Geschlechter und Selbstbestimmung von Frauen und Mädchen.
  6. Sauberes Wasser und Sanitäreinrichtungen: Zugang zu Wasser und Sanitärversorgung für alle.
  7. Bezahlbare und saubere Energie: Zugang zu bezahlbarer, verlässlicher und nachhaltiger Energie.
  8. Menschenwürdige Arbeit und Wirtschaftswachstum: nachhaltiges Wachstum und gute Arbeitsbedingungen.
  9. Industrie, Innovation und Infrastruktur: widerstandsfähige Infrastruktur und nachhaltige Industrialisierung.
  10. Weniger Ungleichheiten: Ungleichheit in und zwischen Ländern verringern.
  11. Nachhaltige Städte und Gemeinden: Städte inklusiv, sicher und nachhaltig gestalten.
  12. Nachhaltiger Konsum und Produktion: nachhaltige Konsum- und Produktionsmuster sicherstellen.
  13. Maßnahmen zum Klimaschutz: Klimawandel und seine Auswirkungen bekämpfen.
  14. Leben unter Wasser: Ozeane, Meere und Meeresressourcen schützen und nachhaltig nutzen.
  15. Leben an Land: Landökosysteme schützen, Biodiversität erhalten.
  16. Frieden, Gerechtigkeit und starke Institutionen: friedliche Gesellschaften und verlässliche Institutionen fördern.
  17. Partnerschaften zur Erreichung der Ziele: globale Partnerschaften für nachhaltige Entwicklung stärken.
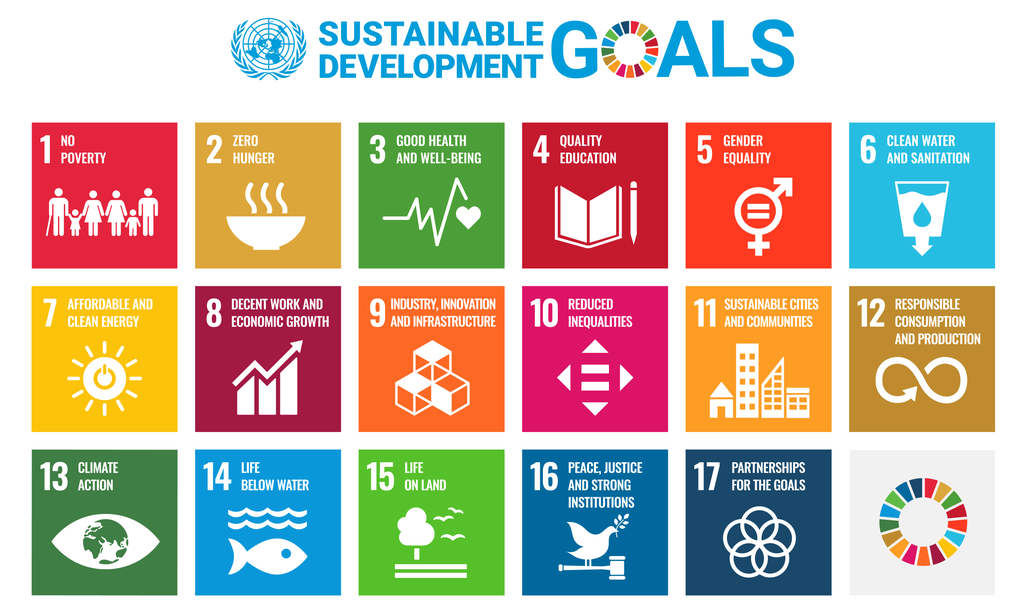
Bild von den 17 Sustainable Development Goals (SDG): No poverty, Zero hunger, Good health and well-being, Quality education, Gender equality, Clean water and sanitation, Affordable and clean energy, Decent work and economic growth, Industry Innovation and Infrastructure, Reduced inequalities, Sustainable cities and communities, Responsible consumption and production, Climate action, Life below water, Life on land, Peace Justice and Strong institutions, Partnerships for the goals

SDGs und Unternehmen: welche Rolle die Wirtschaft spielt

Dabei wird auch ein Rahmenwerk aufgespannt, das die Unternehmen als wichtige Akteure der nachhaltigen Entwicklung definiert und ihnen Hilfestellungen bei der Umsetzung von Maßnahmen auf der regionalen und betrieblichen Ebene anbietet. Die SDGs betonen die Notwendigkeit der aktiven Beteiligung privater Unternehmen und appellieren an deren Kreativität und Innovation, um Werte für das Gemeinwohl zu schaffen. Dazu gehört zum Beispiel die Verringerung der Armut, die Ausmerzung des Hungers und den Schutz der biologischen Vielfalt.

Die Agenda 2030 der Vereinten Nationen und ihre 17 nachhaltigen Entwicklungsziele stellen die Unternehmen vor die neue Herausforderung, ihre Operationen und Strategien auf die Anforderungen der SDGs abzustimmen.

Sustainable Development Goals (SDGs) im Unternehmen angehen

Was brauchen Sie nun konkret, um sich den Sustainable Development Goals und Nachhaltigkeit im Allgemeinen sinnvoll zu widmen? Maßgeblich sind erst einmal zwei Basispfeiler:

  1. Eine organisatorische und inhaltliche Verantwortung bei einer oder einem ESG-/Nachhaltigkeitsbeauftragten.
  2. Ein Ort zur Bündelung aller nachhaltigkeitsrelevanter Daten.

Ohne diese beiden Grundvoraussetzungen ist es quasi nicht möglich sich als Organisation dem Thema weiter zu nähern.

Doch auch mit klarer inhaltlicher Verantwortung und Datenbündelung ist es, je nach Unternehmensgröße, Branche und Interessengruppen, eine nicht zu unterschätzende und sehr individuell zu gestaltende Aufgabe, die Sustainable Development Goals strategisch anzugehen.

Beratungsunternehmen aus dem Bereich der Nachhaltigkeit und des Nachhaltigkeitsreportings, wie auch wir bei VERSO, stehen Unternehmen und ESG-Manager:innen deshalb bei der Umsetzung mit Rat und Tat zur Seite.

Sustainable Development Goals (SDGs) mit GRI und UN Global Compact umsetzen

Um die Implementierung der SDGs und der Unterziele in die Lieferketten der Unternehmen zu erreichen, stehen verschiedene international anerkannte Richtlinien zur Verfügung. Zwei davon:

  1. die Global Reporting Initiative (GRI)
  2. der UN Global Compact

Beide Richtlinien schlagen Indikatoren und Kennzahlen zur Messung der Nachhaltigkeitsleistung von Unternehmen für die einzelnen UN Sustainable Development Goals vor. Eine Annäherung an die Umsetzung der globalen Entwicklungsziele können Unternehmen also über den Umweg der Implementierung der GRI-Indikatorik erreichen.

Wie ernst nehmen Unternehmen die SDGs wirklich?

Einige Unternehmen integrieren die SDGs bereits tief in ihre Nachhaltigkeitsstrategie und hinterlegen sie mit konkreten Indikatoren und Daten. Bei vielen anderen bleibt der Bezug oberflächlich. Das Engagement steht meist mit dem Engagement für andere nachhaltigkeitsbezogene Themen sowie mit der Unternehmensgröße und dem Nachhaltigkeitsniveau des jeweiligen Unternehmens in Zusammenhang.

Man kann daraus schließen, dass das Engagement für die Sustainable Development Goals einerseits aus regulatorischen Gründen erfolgt, es werden schlicht bestehende Gesetze befolgt. Andererseits liegen häufig institutionelle Gründe für ein Engagement vor. Die qualitative Prüfung der einzelnen Nachhaltigkeitsberichte zeigt, dass die Beteiligung der Unternehmen weitgehend symbolisch erfolgt und noch nicht substanziell ist. Dies legt den Schluss nahe, dass viele Unternehmen die SDGs – ähnlich wie den Global Compact – als ein Schema mit unverbindlichen Auswirkungen betrachten.

Fazit: Warum die Sustainable Development Goals ein gutes Werkzeug bleiben

Bei aller Verschiebung hin zu CSRD und Co.: Die SDGs haben ihren Wert nicht verloren. Sie geben der Nachhaltigkeitsarbeit einen anschaulichen Rahmen, helfen beim Priorisieren und schaffen eine gemeinsame Sprache, mit der sich Engagement nach innen und außen erklären lässt. Genau dafür sind sie nach wie vor gut.

Was sie nicht leisten, ist die verbindliche Steuerung. Dafür braucht es belastbare Daten, klare Verantwortlichkeiten und die passenden Berichtsstandards. Wer beides verbindet, die Sustainable Development Goals als Orientierung und solide ESG-Daten als Grundlage, macht aus Nachhaltigkeit mehr als eine Pflichtübung. Und ist für das vorbereitet, was nach 2030 kommt.

We guide you through sustainability

Der Aufbau einer Nachhaltigkeitsstrategie ist mit Arbeit verbunden. VERSO begleitet Sie ganzheitlich auf diesem Weg. Seit 2010.

Häufige Fragen zu den Sustainable Development Goals (SDGs)

Was sind die Sustainable Development Goals?

Die Sustainable Development Goals (SDGs) sind 17 globale Nachhaltigkeitsziele, die die Vereinten Nationen 2015 im Rahmen der Agenda 2030 verabschiedet haben. Sie decken ökologische, soziale und ökonomische Themen ab (von Klimaschutz über Armutsbekämpfung bis zu menschenwürdiger Arbeit) und richten sich an Staaten, Unternehmen und die Zivilgesellschaft.

Wie viele SDGs gibt es?

Es gibt 17 Sustainable Development Goals mit insgesamt 169 Unterzielen (Targets). Sie reichen von „Keine Armut“ (SDG 1) bis „Partnerschaften zur Erreichung der Ziele“ (SDG 17).

Sind die SDGs für Unternehmen verpflichtend?

Nein. Die SDGs sind ein freiwilliger Orientierungsrahmen. Verbindlich sind für Unternehmen dagegen Regelwerke wie CSRD und ESRS sowie die Lieferkettengesetze von LkSG über CSDDD bis EUDR und CBAM. Ein reiner SDG-Bezug ohne belastbare Daten gilt heute als Standard und kann ohne Substanz in die Nähe von Greenwashing rücken.

Wie können Unternehmen die SDGs umsetzen?

Grundlage sind zwei Basispfeiler: eine klare organisatorische und inhaltliche Verantwortung bei einer oder einem ESG-/Nachhaltigkeitsbeauftragten sowie ein zentraler Ort zur Bündelung aller nachhaltigkeitsrelevanten Daten. Darauf aufbauend lassen sich die SDGs über anerkannte Rahmenwerke wie die Global Reporting Initiative (GRI) und den UN Global Compact mit Indikatoren und Kennzahlen operationalisieren.

Was passiert mit den SDGs nach 2030?

Die Agenda 2030 läuft 2030 aus. Beim SDG-Gipfel im September 2027 beginnt die offizielle Verhandlung über das Rahmenwerk ab 2031, vorbereitet unter anderem durch den Pact for the Future (2024). Erwartet wird eine Schärfung statt eines Bruchs – mit zusätzlichen Schwerpunkten wie digitaler Kooperation, dem Umgang mit Künstlicher Intelligenz und Generationengerechtigkeit.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.

Jetzt anmelden!

Kompass in der Natur, der sinnbildlich dafür steht, dass sich Unternehmen Klimaziele setzen, die zur Dekarbonsierung führen.
27.05.2026

SBTi-Klimaziele: So gelingt die Validierung – und was Sie über das Update wissen müssen

Wissenschaftlich fundierte Klimaziele sind eines der glaubwürdigsten Signale nach außen. Investoren, Kunden und Ausschreibungsverantwortliche prüfen gezielt, ob Ziele extern validiert sind. Was hinter der Science Based Targets initiative (SBTi) steckt, wie die Validierung von SBTi-Klimazielen abläuft und was sich mit SBTi V2 ändert.

Klimaziele nach SBTi

Wissenschaftlich fundierte Klimaziele gehören heute zu den glaubwürdigsten Signalen, die ein Unternehmen nach außen senden kann. Investoren, Kunden und Ausschreibungsverantwortliche schauen gezielt darauf, ob Klimaziele extern validiert sind. SBTi-Klimaziele (Science Based Targets initiative) haben sich dabei als internationaler Referenzstandard etabliert. Aber was steckt dahinter, wann lohnt sich der Aufwand, wie läuft die Validierung ab und was bedeutet SBTi V2 für Unternehmen, die jetzt planen?

Klimaziele: Warum der Rahmen entscheidend ist

Viele Unternehmen setzen Klimaziele. Nicht alle davon sind belastbar. Intern entwickelte Ziele ohne externe Prüfung wirken oft beliebig und werden von Stakeholdern zunehmend skeptisch bewertet. Wer glaubwürdig kommunizieren will, braucht mehr als eine selbst gesetzte CO₂-Marke.

Wie Sie Klimaziele grundsätzlich aufsetzen und was dabei wirklich zählt, haben wir in einem separaten Artikel zusammengefasst.

Was sind SBTi-Klimaziele?

Die Science Based Targets initiative (SBTi) ist ein internationaler Standard, der Unternehmen dabei unterstützt, wissenschaftlich fundierte Klimaziele festzulegen. Konkret: Unternehmen definieren Emissionsreduktionsziele, die mit dem 1,5°C-Ziel des Pariser Klimaabkommens vereinbar sind. Die SBTi prüft und validiert diese Ziele anschließend unabhängig, sodass sie extern glaubwürdig und vergleichbar sind.

Kurz gesagt: SBTi sorgt dafür, dass Klimaziele nicht willkürlich gesetzt werden, sondern wirklich ausreichen, um den Klimawandel einzudämmen. Aktuell arbeitet die Initiative zudem an einer neuen Version ihres Net-Zero-Standards – SBTi V2 – die voraussichtlich noch in diesem Jahr finalisiert wird. Was das für Unternehmen bedeutet, erklären wir weiter unten.

Praxisleitfaden: In 7 Schritten zum PCF

Sie möchten wissen, wie Sie die Emissionen Ihrer Produkte fundiert berechnen können – und was es dafür wirklich braucht? Dieser Leitfaden führt Sie verständlich durch die PCF-Berechnung.

Lohnen sich SBTi-Klimaziele für Ihr Unternehmen?

SBTi-validierte Klimaziele bieten echte Vorteile – aber der Weg dorthin ist aufwendig. Statt Vor- und Nachteile abstrakt aufzulisten, lieber konkret: Wann lohnt sich der Schritt, wann noch nicht?

SBTi-Klimaziele lohnen sich, wenn …

  • Sie externe Glaubwürdigkeit gegenüber Investoren, Kunden oder in Ausschreibungen brauchen. SBTi funktioniert als unabhängiger Nachweis, dass Klimaziele methodisch sauber gesetzt wurden.
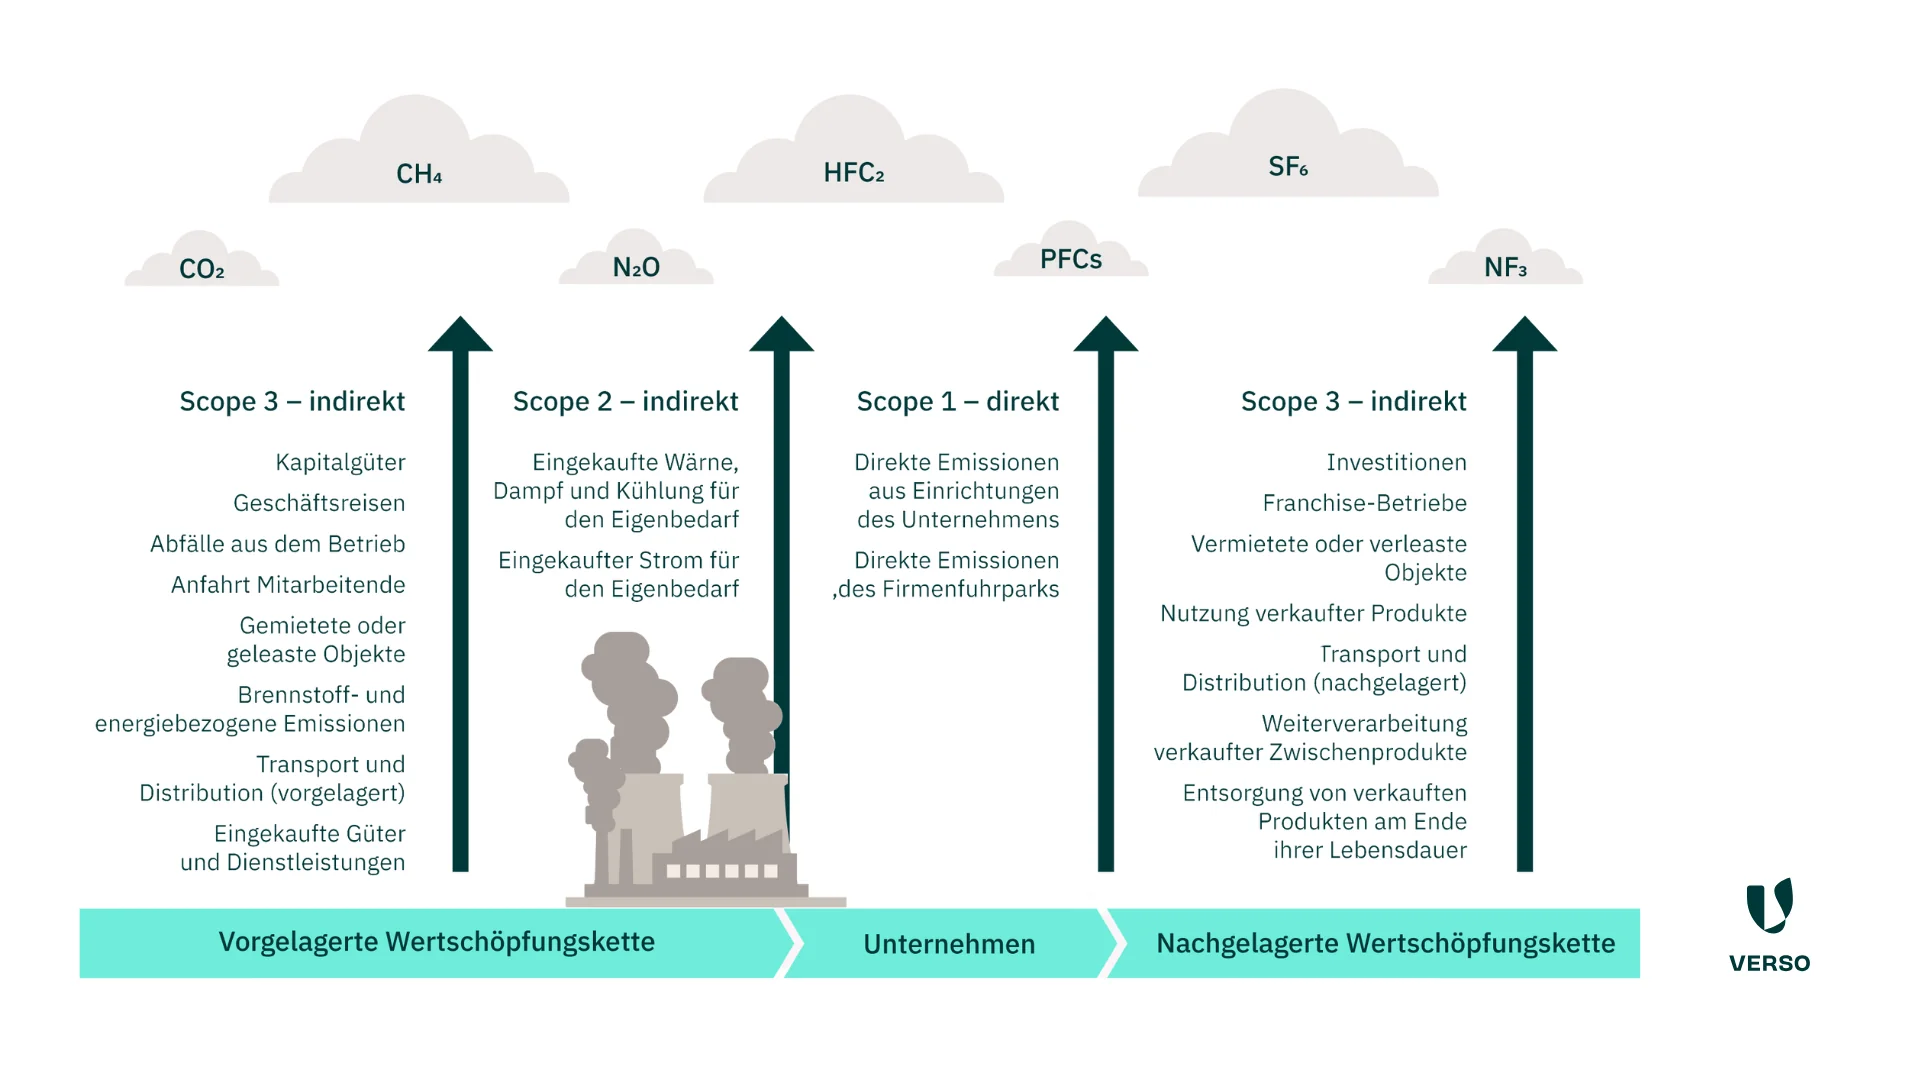
  • Sie bereits eine solide Datenbasis haben. Scope 1 und 2 sollten sauber erfasst sein, eine erste Annäherung an Scope 3 vorhanden. Ohne das wird der Prozess schnell frustrierend.
  • Nachhaltigkeit strategisch verankert ist und nicht nur als Reporting-Thema behandelt wird.
  • Sie Teil der Lieferkette großer Unternehmen sind – viele fordern SBTi-Ziele inzwischen aktiv ein.
  • Sie sich bewusst Druck machen wollen: SBTi zwingt zu echten Reduktionen, nicht zu Symbolmaßnahmen oder Kompensation.

SBTi-Klimaziele lohnen sich noch nicht, wenn …

  • Ihnen die Datenbasis komplett fehlt: keine erfassten Emissionen, keine Zuständigkeiten, kein etablierter Prozess. Dann lohnt es sich, zuerst intern Struktur zu schaffen – SBTi setzt voraus, dass die Grundlagen stehen.
  • Sie schnelle Außenwirkung brauchen. SBTi dauert und ist kein schneller Kommunikationshebel.
  • die Ressourcen für den Prozess schlicht nicht da sind. Neben Gebühren fallen interner Aufwand und häufig externe Begleitung an. Wenn Sie sich dabei Unterstützung wünschen, sprechen Sie uns gern an.
  • Sie maximale Flexibilität brauchen. Die Methodik ist strikt und lässt wenig Spielraum für individuelle Ansätze.

Corporate Carbon Footprint noch nicht berechnet?

Im Leitfaden erfahren Sie, wie Sie Schritt für Schritt vorgehen & worauf Sie achten sollten.

Schritt für Schritt zur SBTi-Validierung

Sie haben sich entschieden? Dann beginnt der formale Teil – und der ist detailreicher, als viele zunächst erwarten.

Schritt 1: Klimaziele einreichen (Submission)

Alle relevanten Unterlagen müssen vollständig und sauber aufbereitet sein: das Target Submission Form, Emissionsdaten (CCF, PCF), methodische Herleitungen und Unternehmensinformationen. Interne Abstimmungen und Reviews gehören dazu, bevor die formale Einreichung bei der SBTi erfolgt.

Schritt 2: Klimaziele durch die SBTi validieren

Die Initiative prüft, ob die Ziele wirklich 1,5-°C-kompatibel sind. Häufig kommt es zu sogenannten Clarification Requests – Rückfragen, bei denen Daten, Annahmen oder Abgrenzungen präzisiert werden müssen. In dieser Phase geht es darum, fachlich sauber zu antworten, Daten und Zielpfade ggf. nachzureichern und die Abstimmung zwischen Fachabteilungen und der SBTi zu koordinieren.

Schritt 3: Klimaziele umsetzen

Ziel validiert – jetzt geht es darum, den Reduktionspfad auch tatsächlich zu gehen.

Die SBTi-Validierung ist machbar. Aber sie ist Detailarbeit. Mit guter Vorbereitung läuft sie deutlich schneller und sauberer.

Klimaziele nach SBTi V2: Was Unternehmen jetzt wissen müssen

Die SBTi entwickelt ihren Net-Zero-Standard kontinuierlich weiter. Die aktuelle Version, auf deren Basis heute Ziele eingereicht und validiert werden, soll durch SBTi V2 abgelöst werden – einen grundlegend überarbeiteten Standard, der unter anderem strengere Anforderungen an Scope 3, Transition Planning und den Umgang mit Restemissionen mit sich bringt.

Nach zwei Konsultationsentwürfen in 2025 wird der finale Standard noch in diesem Jahr erwartet. Für Unternehmen dürfte es eine Übergangsphase geben: Neue Ziele können voraussichtlich noch bis Ende 2027 nach der bisherigen Version eingereicht werden, bevor ab 2028 die V2 für neue Ziele gilt. Bereits validierte Ziele bleiben in der Regel bis zum Ende ihrer Laufzeit bestehen.

Heißt: Akut umstellen muss niemand. Aber wer jetzt plant, sollte wissen, wohin die Reise geht.

Was Sie jetzt schon tun können:

Scope 3 neu denken

Nicht nur berechnen, sondern sauber einordnen: Welche Kategorien treiben die Emissionen wirklich? Wo fehlen belastbare Daten? Wo wird heute noch mit Annahmen gearbeitet, die eher grob als solide sind?

Von Zielsetzung zu Steuerung kommen

Künftig wird stärker zählen, wie Fortschritt gemessen wird. Gibt es klare KPIs entlang der Reduktionspfade? Werden Maßnahmen regelmäßig überprüft oder wurden sie einmal geplant und dann liegengelassen?

Den Transition Plan früh aufsetzen

Nicht als Reporting-Dokument, sondern als Steuerungsinstrument. Wer Maßnahmen, Zeitplan und Verantwortlichkeiten jetzt sauber definiert, ist später deutlich besser aufgestellt.

Die Lieferkette aktiv einbinden

Bei Scope 3 reicht es nicht mehr, Lieferanten einmalig Daten abzufragen. Es geht darum zu klären, welche Lieferanten und Warengruppen wirklich ins Gewicht fallen und mit diesen gezielt an besserer Datenqualität und konkreten Reduktionsmaßnahmen zu arbeiten.

Den Umgang mit Restemissionen klären

Carbon Removals werden wichtiger, aber nicht als Ersatz für Reduktion. Schon heute sollte realistisch eingeschätzt werden, welche Emissionen langfristig verbleiben könnten.

Nachweise mitdenken

SBTi V2 geht klar in Richtung belastbarer Nachweise. Daten sollten nachvollziehbar, konsistent und anschlussfähig sein – Fortschritt muss belegbar sein, nicht nur ungefähr plausibel wirken.

Wer diese Punkte jetzt angeht, muss mit SBTi V2 nicht bei null anfangen, sondern kann auf dem aufbauen, was im Unternehmen bereits vorhanden ist.

Der PCF wird für SBTi V2 wichtiger. Jetzt damit beginnen.

Saubere Daten aus Scope 3 sind schon jetzt für eine SBTi-Validierung wichtig. Mit der neuen Version liegt der Fokus noch stärker auf Emissionen aus der Lieferkette. Höchste Zeit, sich dem PCF zu widmen. Der Leitfaden führt Sie schrittweise durch die Berechnung.

Auf dem Weg zu validierten SBTi-Klimazielen begleiten wir Sie gern

SBTi-Ziele setzen eine belastbare Datenbasis voraus: sauber erfasste Emissionen, klare Reduktionspfade, nachvollziehbare Fortschrittsmessung. Wenn Sie diesen Weg strukturiert angehen möchten, begleiten wir Sie dabei.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
CSRD-Nachhaltigkeitsbericht nach den Simplified ESRS
17.04.2026

Simplified ESRS: Was sich ändert und was Unternehmen jetzt tun sollten

Die Simplified ESRS (auch Amended ESRS, Revised ESRS oder ESRS Set 2) sind die überarbeiteten European Sustainability Reporting Standards, die das bisherige ESRS Set 1 der CSRD-Berichtspflicht ersetzen. Kernänderung: rund 61 % weniger verpflichtende Datenpunkte, kürzere Standards und ein stärkerer Fokus auf wesentliche, entscheidungsrelevante Informationen statt maximaler Detailtiefe. Die doppelte Wesentlichkeitsanalyse bleibt Pflicht. Im Folgenden lesen Sie, was sich konkret ändert, wo die Standards aktuell stehen und was Unternehmen jetzt tun sollten.

Was sind die Simplified ESRS (Revised ESRS)?

Die ESRS (European Sustainability Reporting Standards) sollen einfacher werden, aber nicht unwichtiger. Mit den Simplified ESRS, auch Revised ESRS, Amended ESRS oder ESRS Set 2 genannt, verschiebt sich der Fokus: weg von maximaler Detailtiefe, hin zu einer Nachhaltigkeitsberichterstattung, die wesentliche Themen klarer, stimmiger und praxisnäher darstellt. Für Unternehmen stellt sich damit nicht nur die Frage, was künftig wegfällt. Wichtiger ist, worauf es in der Berichterstattung tatsächlich ankommt.

Die Änderungen stehen im Zusammenhang mit der Omnibus-Initiative der EU. Ziel ist es, die Anforderungen an die Nachhaltigkeitsberichterstattung nach der CSRD (Corporate Sustainability Reporting Directive) zu verschlanken, ohne die Grundlogik der ESRS aufzugeben. Für Unternehmen heißt das: weniger Pflichtangaben, aber weiter ein klarer Fokus auf wesentliche Informationen, nachvollziehbare Offenlegungen und eine belastbare Darstellung der eigenen Nachhaltigkeitsthemen.

Was bedeuten die Simplified bzw. Revised ESRS jetzt für Ihr Unternehmen?

Schon tief in ESRS drin? → Bestehende Datenpunkte auf die Simplified/Revised ESRS mappen, statt neu zu starten.

Gerade erst am Anfang? → Früh klären, ob VSME (der freiwillige EU-Standard für KMU), Simplified ESRS oder ein anderer Berichtsrahmen besser passt, und die Datensammlung dann direkt entlang dieser Logik aufsetzen.

Nicht mehr im Scope? → Prüfen, welche Form freiwilliger Berichterstattung strategisch sinnvoll ist.

Noch Zeit bis 2028? → Die zusätzliche Zeit nutzen, um Wesentlichkeit, Datenarchitektur und Verantwortlichkeiten sauber an den Simplified/Revised ESRS auszurichten.

Wo stehen die Simplified ESRS aktuell und was ist als Nächstes zu erwarten?

Die Simplified bzw. Revised ESRS sind seit dem 21. September 2026 offiziell im Amtsblatt der EU veröffentlicht. Die Kommission hat die technische Empfehlung der EFRAG weitgehend übernommen und nur punktuell angepasst. Die neuen Standards sind ab dem Geschäftsjahr 2027 verpflichtend. Damit steht fest, was sich ändert: rund 61 % weniger Datenpunkte, weniger Redundanzen, mehr Fokus auf wesentliche Informationen und eine stärker prinzipienbasierte Berichterstattung. Für 2026 können Unternehmen noch wählen, ob sie nach den bisherigen oder bereits nach den neuen ESRS berichten. Wer die Logik der Simplified ESRS jetzt verinnerlicht, richtet seine Berichtsprozesse frühzeitig auf Relevanz, Kohärenz und eine praktikable Datennutzung aus.

Welche Änderungen gab es bei den Simplified/Revised ESRS?

Die Simplified bzw, Revised ESRS sollen die Nachhaltigkeitsberichterstattung schlanker und verständlicher machen. Im Kern geht es darum, den Fokus stärker auf entscheidungsrelevante Informationen zu legen und Unternehmen dort zu entlasten, wo die bisherigen Anforderungen sehr umfangreich, redundant oder schwer praktikabel waren.


ESRS Simplified: Was bleibt gleich? ESRS Simplified: Was ist neu?
Double Materiality bleibt Pflicht Fokus auf entscheidungsrelevante Informationen
Die 12 Themen-Standards bleiben strukturell bestehen Deutlich weniger Datenpunkte; keine freiwilligen Angaben
CSRD-Scope: > 1000 Mitarbeitende & > 450 Mio. Umsatz Kürzere & verständlichere Standards
Wirksamkeit ab dem Geschäftsjahr 2026 Mehr prinzipienbasierte narrative Berichterstattung
Entlastung bei Daten aus der Wertschöpfungskette
Vergleich neu vs. gleich bei den Simplified ESRS (ESRS Set 2).

Was ist neu bei den Simplified bzw. Revised ESRS?

Fokus auf wesentliche Informationen

Künftig sollen nur noch wesentliche Datenpunkte offengelegt werden. Ziel ist ein Nachhaltigkeitsbericht, der klarer wird und sich weniger daran orientiert, möglichst jede einzelne Anforderung formal abzuhaken.

Deutlich weniger Datenpunkte

Laut EFRAG sollen die verpflichtenden Datenpunkte um rund 61 Prozent reduziert werden. Gleichzeitig entfallen freiwillige Angaben. Es geht also nicht nur um weniger Umfang, sondern auch um eine stärkere Konzentration auf das, was für Adressaten und Entscheidungen wirklich relevant ist.

Kürzere und verständlichere Standards

Die Standards sollen gestrafft werden. Redundante Inhalte werden gekürzt, Doppelungen zwischen ESRS 2 und den Themenstandards reduziert. Das soll die Lesbarkeit verbessern und die Anwendung der Standards in der Praxis vereinfachen.

Mehr prinzipienbasierte narrative Berichterstattung

Zentrale Steuerungsthemen wie SBM-3, IRO-1 sowie Policies, Actions and Targets werden stärker gebündelt. Gleichzeitig soll die Darstellung flexibler werden. Der Bericht soll dadurch weniger wie eine Checkliste und stärker wie ein schlüssiges Gesamtbild funktionieren.

Entlastung bei Daten aus der Wertschöpfungskette

Künftig soll es keine ausdrückliche Präferenz mehr für Primärdaten geben. Auch Schätzungen und Sekundärdaten sollen zulässig sein, wenn belastbare Primärdaten nicht oder nur mit unverhältnismäßigem Aufwand verfügbar sind.

Vereinfachte Materialitätsbeurteilung und klarere Offenlegungslogik

Auch die Logik der Offenlegungen wird fokussierter. Unternehmen sollen klarer zwischen wesentlichen und nicht wesentlichen Informationen unterscheiden können. Das betrifft auch die Frage, welche verpflichtenden Offenlegungen tatsächlich erforderlich sind und wo narrative Einordnung wichtiger ist als Vollständigkeit um ihrer selbst willen.

Was bleibt gleich bei den Simplified bzw. Revised ESRS?

Trotz der Vereinfachung bleibt die Grundlogik der ESRS erhalten. Das ESRS Set 1 wird nicht neu erfunden, sondern vor allem verdichtet, fokussiert und in Form der Simplified ESRS weiterentwickelt. Auch die doppelte Wesentlichkeitsanalyse (Double Materiality Assessment, kurz DMA) bleibt ein zentraler Ausgangspunkt der Berichterstattung. Die folgenden drei Punkte sind auch im neuen Set 2 zentral:

Die doppelte Wesentlichkeit bleibt Pflicht.

Unternehmen müssen also weiterhin systematisch prüfen, welche Nachhaltigkeitsthemen wesentlich sind, sowohl aus Impact-Sicht als auch aus finanzieller Sicht. Neu ist eher, dass die Anwendung praktikabler werden soll: EFRAG spricht von klarerer Guidance, weniger Dokumentationsaufwand und stärkerer Ausrichtung auf wirklich entscheidungsrelevante Informationen.

Die 12 Themenstandards bleiben strukturell bestehen.

Die Simplified ESRS bauen weiterhin auf derselben Architektur auf: ESRS 1 und ESRS 2 sowie die bekannten Umwelt-, Sozial- und Governance-Standards bleiben erhalten. Für Unternehmen heißt das: Bestehende Strukturen, Zuständigkeiten und Mapping-Logiken können grundsätzlich weiterverwendet werden, nur die Tiefe und Menge der geforderten Angaben wird an vielen Stellen reduziert.

Das Ziel bleibt eine nachvollziehbare Darstellung wesentlicher Nachhaltigkeitsthemen.

Auch mit vereinfachten Anforderungen sollen Unternehmen nicht einfach Datenpunkte abhaken, sondern verständlich darlegen, welche wesentlichen Themen sie identifiziert haben und wie sie diese steuern. EFRAG betont hier einen stärkeren Fokus auf Relevanz, Fair Presentation und eine weniger rein compliancegetriebene Berichterstattung. Unternehmen müssen also weiter eine in sich schlüssige Story zu ihren wesentlichen Themen liefern.

Fair Presentation: Warum der ESRS-Bericht weniger Checkliste und mehr Gesamtbild sein soll

Ein zentraler Punkt der Revised ESRS ist, dass sie nicht nur einzelne Anforderungen kürzen, sondern auch die Logik der Berichterstattung verschieben. Das zeigt sich besonders am Prinzip der Fair Presentation.

Was bedeutet Fair Presentation?

Ein Bericht soll nicht nur formal vollständig wirken. Er soll ein stimmiges, ausgewogenes und verständliches Gesamtbild der wesentlichen Nachhaltigkeitsthemen eines Unternehmens vermitteln.

Es reicht also nicht mehr, einzelne Disclosure Requirements einfach abzuarbeiten. Entscheidend ist, ob der Bericht insgesamt nachvollziehbar macht,

  • welche Themen wesentlich sind
  • warum sie wesentlich sind
  • wie das Unternehmen damit umgeht

Was ändert sich durch Fair Presentation in der Praxis?

Mit den Simplified ESRS rücken drei Dinge stärker in den Vordergrund:

  • Relevanz statt maximaler Detailtiefe
  • Kohärenz statt isolierter Einzelangaben
  • Verständlichkeit statt überladener Berichte

Fair Presentation beschreibt damit ziemlich genau, woran gute Berichterstattung künftig stärker gemessen wird: nicht nur an der Menge der Informationen, sondern an ihrer Aussagekraft.

Undue Cost or Effort: Mehr Pragmatismus bei der Datenerhebung

Mit dem Prinzip Undue Cost or Effort sollen Unternehmen dort entlastet werden, wo sich Daten nur mit unverhältnismäßig hohem Aufwand erheben lassen.

Wo liegt die praktische Entlastung?

Besonders relevant ist das bei Daten, die schwer verfügbar sind, etwa in der Wertschöpfungskette oder bei Informationen, die sich kurzfristig nicht belastbar erheben lassen.

Künftig soll es hier mehr Spielraum geben für:

  • Schätzungen
  • Sekundärdaten
  • einen pragmatischeren Umgang mit Datenlücken

Gerade für Unternehmen, die belastbare ESG-Datenstrukturen erst aufbauen, ist das eine spürbare Erleichterung.

Was bedeutet das nicht?

Undue Cost or Effort ist kein Freifahrtschein, um Informationen einfach wegzulassen.

Unternehmen können sich also nicht pauschal darauf berufen, dass Datenerhebung schwierig oder teuer ist. Entscheidend bleibt, dass Annahmen, Methoden und Vorgehensweisen nachvollziehbar sind.

Darauf kommt es an:

  • Entscheidungen sollten begründbar sein
  • Schätzungen sollten plausibel sein
  • Datenlücken sollten eingeordnet und nicht versteckt werden
  • der Bericht sollte trotz Vereinfachung ein belastbares Gesamtbild vermitteln

Das Prinzip steht damit für einen realistischeren Umgang mit Datenerhebung. Nicht Perfektion um jeden Preis steht im Mittelpunkt, sondern ein Vorgehen, das praktikabel und zugleich nachvollziehbar bleibt.

Weniger Datenpunkte, aber nicht automatisch weniger Anspruch

Die Reduktion der Datenpunkte ist eine klare Entlastung. Laut EFRAG sollen die verpflichtenden Datenpunkte, die bei Wesentlichkeit offenzulegen sind, um rund 61 Prozent sinken. Gleichzeitig entfallen die freiwilligen Angaben.

Was wurde in den SimplifiedRevised ESRS konkret reduziert?

Die Vereinfachung betrifft vor allem die Menge an Angaben, die Unternehmen bislang zusätzlich erheben, dokumentieren und konsistent aufbereiten mussten. Gleichzeitig sollen die Standards insgesamt kürzer, klarer und stärker prinzipienbasiert werden. Dazu kommen weniger Doppelungen, mehr Flexibilität bei narrativen Angaben und eine vereinfachte Materialitätsbeurteilung.

Die Reduktion um rund 61 Prozent bedeutet aber nicht, dass Nachhaltigkeitsberichterstattung pauschal um 61 Prozent einfacher wird. Und sie bedeutet auch nicht, dass Unternehmen nur noch einen stark verkürzten Bericht erstellen müssen.

Denn auch mit weniger Pflichtangaben bleibt die zentrale Aufgabe bestehen: Unternehmen müssen im ESG-Bericht nachvollziehbar darstellen, welche Themen wesentlich sind, welche Informationen dafür relevant sind und wie daraus ein schlüssiger Bericht entsteht.

Was bedeutet das für Unternehmen?

Der Aufwand verschiebt sich damit teilweise:

  • weg von reiner Datensammlung
  • hin zu Priorisierung, Einordnung und klarer Darstellung

Die eigentliche Vereinfachung liegt also nicht darin, dass alles leicht wird. Sie liegt darin, dass der Fokus klarer wird.

Voluntary Standard oder Revised ESRS – welcher Standard passt für den Mittelstand?

Mit den Simplified/Revised ESRS wird die Frage relevanter, welcher Rahmen für Unternehmen, die derzeit nicht berichtspflichtig sind oder freiwillig berichten wollen, sinnvoll ist. Der Voluntary Standard (VS; früher VSME) ist dabei nicht automatisch die bessere Wahl, nur weil er schlanker ist. Entscheidend ist, wofür die Berichterstattung gedacht ist: für einen pragmatischen Einstieg oder für eine freiwillige Berichterstattung mit stärkerer Anschlussfähigkeit an die ESRS-Logik.

Bewerten Sie die folgenden Aussagen für sich. Je öfter Sie bei einer Aussage mit „Ja“ antworten, desto eher passt der jeweilige Standard.

Der Voluntary Standard passt eher, wenn …

  • Sie mit möglichst geringem Aufwand in die freiwillige Berichterstattung einsteigen möchten.
  • Sie einen pragmatischen Rahmen brauchen, ohne sich sofort tief in die ESRS-Systematik einzuarbeiten.
  • Ihre Berichterstattung vor allem einen ersten Überblick geben und noch nicht alle strategischen Steuerungsfragen abbilden soll.
  • Sie bei Daten, Prozessen und Verantwortlichkeiten noch am Anfang stehen.
  • Sie zunächst eine solide Grundlage schaffen wollen, bevor Sie Reporting und Management weiter ausbauen.

Die ESRS passen eher, wenn …

  • Sie freiwillig schon näher an der künftigen ESRS-Logik berichten möchten.
  • Sie Nachhaltigkeit nicht nur dokumentieren, sondern auch stärker steuern und strategisch nutzen wollen.
  • Sie bereits mit einer doppelten Wesentlichkeitsanalyse arbeiten oder dies vorhaben.
  • Ihre Nachhaltigkeitsinformationen auch für Banken, Geschäftspartner oder komplexere Kundenanforderungen belastbar anschlussfähig sein sollen.
  • Sie schon heute ein Reporting aufbauen möchten, das langfristig robuster und zukunftsfester ist.

Als Faustregel

Wenn Sie vor allem einfach und ressourcenschonend starten wollen, ist der Voluntary Standard meist der passendere Einstieg.
Wenn Sie freiwillig schon strukturierter, anschlussfähiger und näher an den ESRS berichten möchten, sprechen mehr Argumente für die Simplified/Revised ESRS.

Was müssen Unternehmen jetzt in Bezug auf die Simplified ESRS tun?

Welche nächsten Schritte sinnvoll sind, hängt vor allem davon ab, wo Ihr Unternehmen aktuell steht. Für die meisten gilt: Es geht jetzt nicht darum, alles neu aufzusetzen. Es geht darum, den bestehenden Kurs gezielt an die Logik der Simplified/Revised ESRS anzupassen.

Wenn Sie bereits nach ESRS berichten oder sich intensiv darauf vorbereitet haben

Dann sollten Sie Ihre bisherige Arbeit nicht verwerfen. Sinnvoll ist es,

  • bestehende Vorarbeiten weiter zu nutzen
  • bisher erhobene ESRS-Datenpunkte auf die Simplified/Revised ESRS zu mappen
  • zu prüfen, welche Angaben künftig wegfallen, zusammengeführt oder nur noch bei Wesentlichkeit relevant sind
  • Inhalte auf Kürzung, Relevanz und Kohärenz zu prüfen
  • zu hinterfragen, wo bisher eher Vollständigkeit als Wesentlichkeit dominiert hat

Der nächste Schritt ist hier also kein Neustart, sondern ein Mapping vom bisherigen ESRS-Ansatz auf die Logik der Simplified/Revised ESRS.

Wenn Sie gerade erst in die Berichterstattung einsteigen

Dann ist jetzt ein guter Zeitpunkt, um zu klären, ob Voluntary Standard, Simplified ESRS oder ein anderer Berichtsrahmen besser passt, und die Datensammlung dann direkt entlang dieser Logik aufsetzen.

Worauf es jetzt ankommt:

  • Prozesse von Beginn an materialitätsorientiert aufbauen
  • keine unnötig breite Datensammlung anlegen
  • die Berichtsstruktur klar und flexibel halten
  • früh prüfen, ob eher die Simplified ESRS, ein VS-orientierter Einstieg oder andere Standards (z.B. GRI) sinnvoll sind

Wer jetzt neu startet, sollte also nicht mehr nach dem Prinzip „erst einmal alles sammeln“ vorgehen, sondern sich früh an einem fokussierteren Rahmen orientieren.

Wenn Sie aus dem CSRD-Scope gefallen sind

Dann sollten Sie Ihre bisherigen Vorarbeiten nicht automatisch stoppen. Jetzt ist vielmehr der richtige Moment, die eigene Nachhaltigkeitsberichterstattung neu einzuordnen:

  • Welche ESG-Informationen werden von Kunden, Banken oder Geschäftspartnern weiterhin erwartet?
  • Reicht dafür ein schlankerer freiwilliger Ansatz wie der Voluntary Standard?
  • Oder lohnt es sich, freiwillig näher an der ESRS-Logik zu bleiben?

Für diese Unternehmen verschiebt sich der Fokus damit von der reinen Pflichterfüllung hin zur Frage, welche Form freiwilliger Berichterstattung strategisch sinnvoll ist.

Wenn Sie noch bis 2028 Zeit haben

Dann ist Abwarten nicht die beste Lösung. Sinnvoller ist es, die zusätzliche Zeit gezielt zu nutzen, um

  • die doppelte Wesentlichkeitsanalyse sauber aufzusetzen
  • die Datenarchitektur früh an der Logik der Simplified/Revised ESRS auszurichten
  • interne Verantwortlichkeiten und Prozesse klar festzulegen
  • nur die Daten systematisch aufzubauen, die für den künftigen Nachhaltigkeitsbericht tatsächlich relevant sind
  • die Berichtsstruktur von Anfang an fokussierter und verständlicher anzulegen

Wer hier früh die richtigen Grundlagen schafft, kann später deutlich effizienter berichten und vermeidet unnötigen Aufwand durch eine zu breite oder nicht mehr passende ESG-Datensammlung.

Unterstützung gesucht?

Wenn Sie bei der Vorbereitung auf Ihren nächsten – oder ersten – Nachhaltigkeitsbericht Unterstützung brauchen, unterstützen wir Sie gerne je nach Bedarf mit Software und Beratung!

Weitere Fragen und Antworten rund um die Simplified ESRS

Was sind die Simplified/Revised ESRS?

Die Simplified ESRS (auch Revised ESRS, Amended ESRS oder ESRS Set 2) sind die überarbeiteten European Sustainability Reporting Standards. Sie reduzieren die verpflichtenden Datenpunkte um rund 61 % und ersetzen das bisherige ESRS Set 1 der CSRD-Berichtspflicht.

Was ist der Unterschied zwischen „Simplified ESRS“ und „Revised ESRS“?

Es gibt keinen. Beide Begriffe meinen dieselben überarbeiteten Standards. „Simplified ESRS“ stammt aus der Entwurfsphase der EFRAG, „Revised ESRS“ ist die offizielle Bezeichnung der EU-Kommission seit der Verabschiedung. Auch „ESRS 2.0“ oder „ESRS 2026“ beziehen sich auf dieselbe Fassung. Sie ersetzen die bisherigen ESRS aus dem Jahr 2023 und sind ab dem Geschäftsjahr 2027 verpflichtend.

Bleibt die doppelte Wesentlichkeitsanalyse Pflicht?

Ja. Die doppelte Wesentlichkeit (Double Materiality Assessment) bleibt zentraler Ausgangspunkt. Neu ist eine praktikablere Anwendung mit klarerer Guidance und weniger Dokumentationsaufwand.

Sind die Simplified ESRS schon final?

Ja. Die EU-Kommission hat die überarbeiteten Standards am 3. Juli 2026 als delegierten Rechtsakt angenommen. Seit dem 21. September 2026 sind sie im Amtsblatt der EU veröffentlicht, am 10. November 2026 treten sie in Kraft. Verpflichtend gelten sie ab dem Geschäftsjahr 2027, für 2026 ist eine freiwillige Anwendung möglich. Offen ist nur noch die finale Datenpunktliste der EFRAG, die für November 2026 angekündigt ist.

Was ändert sich konkret gegenüber ESRS Set 1?

Rund 61 % weniger Pflicht-Datenpunkte, Wegfall freiwilliger Angaben, kürzere Standards, mehr prinzipienbasierte narrative Berichterstattung und pragmatischerer Umgang mit Daten aus der Wertschöpfungskette.

Voluntary Standard oder Simplified/Revised ESRS – was ist besser für KMU?

Der Voluntary Standard (VS) eignet sich für einen ressourcenschonenden Einstieg. Die Simplified bzw. Revised ESRS passen, wenn freiwillig näher an der ESRS-Logik und anschlussfähig für Banken und Geschäftspartner berichtet werden soll.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Bild von Windrädern in der Natur. Sie tragen u.a. dazu bei, die Emissionen von Unternehmen zu reduzieren und ihre Klimaziele zu erreichen.
08.04.2026

Klimaziele für Unternehmen festlegen: So entwickeln Sie fundierte Reduktionsziele

In diesem Beitrag erfahren Sie, wie Unternehmen Klimaziele fundiert festlegen, warum das Basisjahr der Klimabilanz dabei entscheidend ist und wie ein belastbarer Reduktionspfad der Emissionen entsteht.

Die Klimabilanz ist erstellt. Für viele Unternehmen folgt darauf der scheinbar logische nächste Schritt: Klimaziele festlegen.

In der Praxis ist genau dieser Schritt aber oft anspruchsvoller als gedacht. Denn zwischen einer fertigen Klimabilanz und belastbaren Klimazielen liegt eine zentrale Frage: Was ist für unser Unternehmen tatsächlich realistisch, wirksam und strategisch sinnvoll?

Viele Unternehmen definieren CO2-Reduktionsziele, bevor sie ihre Potenziale wirklich verstanden haben. Das führt entweder zu zu vorsichtigen oder zu unrealistischen Zielen. Beides hilft nicht weiter.

In diesem Beitrag erfahren Sie, wie Unternehmen Klimaziele fundiert festlegen, warum das Basisjahr der Klimabilanz dabei entscheidend ist und wie ein belastbarer Reduktionspfad der Emissionen entsteht.

Typische Fehler beim Festlegen von Klimazielen

Wer Klimaziele festlegt, denkt oft zuerst an ein Zieljahr und eine Prozentzahl. Genau hier beginnt in vielen Unternehmen aber schon der erste Fehler. Denn ein Ziel wie „40 Prozent weniger Emissionen bis 2030“ klingt zwar konkret, ist aber nur dann belastbar, wenn klar ist, worauf es sich bezieht und wie es erreicht werden soll.

In der Praxis treten bei der Zieldefinition vor allem drei typische Fehler auf:

1. Klimaziele auf eine Zahl reduzieren

Gute Klimaziele für Unternehmen bestehen nicht nur aus einem Zieljahr und einem Reduktionswert. Sie beantworten auch zentrale Fragen:

  • Von welchem Ausgangspunkt startet das Unternehmen?
  • Welche Emissionen sind gemeint?
  • Wie ambitioniert und gleichzeitig realistisch ist das Ziel?
  • Wie lässt sich Fortschritt später messen?

Erst dann wird aus einer Zielaussage eine steuerbare Grundlage für das Klimamanagement.

2. Reduktionsziele festlegen, bevor die Potenziale klar sind

Eine Klimabilanz ist die Grundlage jeder Zielsetzung. Ohne belastbare Emissionsdaten lassen sich keine fundierten Klimaziele entwickeln.

Trotzdem reicht die Bilanz allein noch nicht aus. Sie zeigt zunächst, wo Emissionen entstehen, aber nicht automatisch, welche Reduktionspotenziale tatsächlich bestehen.

Der größte Hebel liegt nicht in jedem Unternehmen an derselben Stelle. Je nach Geschäftsmodell kann er zum Beispiel in der Energieversorgung, im Fuhrpark, in Produktionsprozessen, in der Logistik oder in der Lieferkette liegen.

Deshalb ist es sinnvoll, vor der Zieldefinition zu klären, welche Emissionsquellen besonders relevant sind, welche Potenziale sich daraus ergeben und was operativ überhaupt realistisch umsetzbar ist.

3. Nur auf das Zieljahr schauen statt auf den Reduktionspfad

Viele Unternehmen konzentrieren sich stark auf das Zieljahr. Doch ein Ziel für 2030 oder 2040 allein sagt noch wenig darüber aus, wie die Emissionen auf dem Weg dorthin sinken sollen.

Deshalb braucht es einen belastbaren Reduktionspfad der Emissionen.

Ein Reduktionspfad beschreibt, wie sich Emissionen über mehrere Jahre hinweg entwickeln sollen. Er hilft dabei, Zwischenziele zu definieren, Fortschritte messbar zu machen und die Zielerreichung nicht nur auf einen fernen Endpunkt zu verschieben.

Ein sinnvoller Reduktionspfad hilft dabei,

  • die Entwicklung über die Zeit nachvollziehbar zu machen
  • Zwischenstände besser zu bewerten
  • Zielabweichungen früher zu erkennen
  • Klimaziele strategisch besser zu steuern

Damit wird aus einem Klimaziel nicht nur ein Zukunftsversprechen, sondern ein steuerbarer Entwicklungspfad.

Was gute Klimaziele ausmacht

Belastbare Klimaziele bestehen nicht nur aus einer Zahl und einem Zieljahr. Sie sind so formuliert, dass sie Orientierung geben, intern nachvollziehbar sind und sich später auch belastbar steuern lassen.

Dafür braucht es mehr als Ambition. Belastbare Klimaziele zeichnen sich vor allem durch Klarheit und Messbarkeit aus. Dazu gehören insbesondere:

  • ein klares Basisjahr
  • ein definiertes Zieljahr
  • ein konkreter Reduktionswert
  • ein klar abgegrenzter Geltungsbereich
  • eine nachvollziehbare Datengrundlage
  • ein realistischer Reduktionspfad

Gerade bei CO2-Reduktionszielen für Unternehmen ist es wichtig, dass nicht nur das Ziel selbst formuliert wird, sondern auch die Logik dahinter nachvollziehbar bleibt. Nur dann lassen sich Ziele intern gut vertreten, strategisch einordnen und später belastbar monitoren.

Das Basisjahr der Klimabilanz: worauf Unternehmen achten sollten

Wer Klimaziele im Unternehmen festlegen will, braucht einen klaren Referenzpunkt. Genau dafür ist das Basisjahr der Klimabilanz entscheidend.

Das Basisjahr ist das Jahr, auf das sich die spätere Reduktion bezieht. Wenn ein Unternehmen seine Emissionen bis 2030 um 50 Prozent senken will, muss eindeutig klar sein, gegenüber welchem Jahr diese Reduktion gemessen wird.

Ein geeignetes Basisjahr sollte:

  • auf belastbaren Daten beruhen
  • methodisch sauber erfasst sein
  • möglichst repräsentativ für das Unternehmen sein
  • nicht stark durch Sondereffekte verzerrt sein

Das ist wichtiger, als es auf den ersten Blick scheint. Denn ein ungeeignetes Basisjahr kann Zielerreichung später künstlich leichter oder unnötig schwer erscheinen lassen. Für belastbare Klimaziele ist diese Grundlage deshalb zentral.

CO2-Reduktionsziele für Unternehmen: ambitioniert, aber realistisch

In der Praxis stehen Unternehmen oft vor einem Spannungsfeld: Klimaziele sollen ambitioniert sein, dürfen aber nicht an der Realität vorbeigehen.

Ein zu vorsichtiges Ziel schöpft vorhandenes Potenzial nicht aus. Ein zu ambitioniertes Ziel verliert schnell an Glaubwürdigkeit, wenn es intern nicht tragfähig ist. Gute Zielsetzung liegt deshalb genau dazwischen.

Wichtige Fragen sind dabei:

  • Welche Reduktion ist auf Basis der Emissionsdaten plausibel?
  • Wo liegen die größten Hebel?
  • Welche Rahmenbedingungen begrenzen die Umsetzung?
  • Welche Entwicklungen sind kurz-, mittel- und langfristig realistisch?

Gerade für Nachhaltigkeitsmanager:innen ist diese Balance entscheidend. Denn gute Klimaziele sollen nicht nur gut klingen, sondern im Unternehmen tatsächlich Orientierung geben.

Wissenschaftsbasierte Klimaziele für Belastbarkeit & Glaubwürdigkeit

Grundsätzlich steht es Ihnen frei, nach welchen Kriterien Sie Ihre Klimaziele definieren. Mehr und mehr Unternehmen orientieren sich dabei jedoch an wissenschaftlichen Standards. Wissenschaftsbasierte Klimaziele (wie etwa die nach der SBTi) zeichnen sich dadurch aus, dass die:

  • mit dem 1,5-°C-Pfad kompatibel sind
  • konkret und messbar ist (Basisjahr, Zieljahr, Reduktionsprozentsatz, klar definierter Scope (1, 2, 3))
  • auf realen Emissionsdaten basieren
  • Scope 3 berücksichtigen (wenn relevant)
  • Maßnahmen jetzt einleiten
  • keine übermäßige Kompensation zulassen

Nicht jedes Unternehmen muss seine Klimaziele wissenschaftsbasiert aufsetzen. Trotzdem lohnt es sich oft, sich an den Grundprinzipien solcher Zielsysteme zu orientieren. Vor allem für Unternehmen, die ihre Zielsetzung besonders belastbar und glaubwürdig aufstellen wollen, kann das ein sinnvoller Orientierungsrahmen sein. Wer sich damit vertiefter beschäftigen möchte, sollte einen genaueren Blick auf die Anforderungen der SBTi werfen.

Klimaziele im Unternehmen festlegen: In 5 Schritten zum wirksamen Reduktionspfad

Ein sinnvoller Prozess zur Zieldefinition sieht in der Regel so aus:

1. Klimabilanz verstehen

Die Klimabilanz zeigt, wo Emissionen entstehen und welche Bereiche besonders relevant sind.

2. Hotspots und Potenziale bewerten

Bevor Ziele definiert werden, sollte klar sein, wo überhaupt realistische Reduktionspotenziale liegen.

3. Basisjahr und Zielrahmen festlegen

Dann wird bestimmt, auf welches Jahr sich die Reduktion bezieht und welche Emissionen in die Zielsetzung einfließen.

4. Zieloptionen bewerten

Erst an diesem Punkt sollte entschieden werden, welche Zielhöhe und welcher Zeithorizont zum Unternehmen passen.

5. Zielsetzung intern abstimmen

Klimaziele sollten nicht isoliert entwickelt werden, sondern mit Blick auf Strategie, Datenlage und operative Realität.

Fazit: Klimaziele festlegen heißt, Reduktion planbar zu machen

Wer Klimaziele für Unternehmen festlegen will, sollte nicht mit einer isolierten Prozentzahl beginnen. Der entscheidende Ausgangspunkt ist eine belastbare Klimabilanz, ergänzt um ein realistisches Verständnis der eigenen Potenziale.

Ein gutes Zielsystem braucht ein sauberes Basisjahr der Klimabilanz, einen nachvollziehbaren Reduktionspfad der Emissionen und eine Zieldefinition, die ambitioniert, aber umsetzbar ist.

So werden CO2-Reduktionsziele für Unternehmen zu mehr als einer kommunikativen Absichtserklärung. Sie werden zur Grundlage für ein wirksames, strategisch gesteuertes Klimamanagement.

Wenn Sie Ihre Klimaziele fundiert entwickeln und die nächsten Schritte strukturiert angehen möchten, sprechen Sie gerne mit uns. Wir unterstützen Sie dabei beratend und pragmatisch.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Cyber-Sicherheit in der Lieferkette. LKWs, die auf einem virtuellen Netzwerk fahren.
12.03.2026

Cybersicherheit in der Lieferkette: Risiken erkennen und systematisch steuern

„Cyber Insecurity“ ist eines der größten Risiken und betrifft die ganze Lieferkette. In diesem Artikel erfahren Sie, warum und wie Sie Cybersicherheit in der Lieferkette umsetzen sollten.

Das World Economy Forum (WEF) stuft in seinem aktuellsten Global Risks Report „Cyber Insecurity“ als eines der größten (Platz 6 Short-Term) globalen Risiken ein – und für Einkaufsverantwortliche ist es laut Hackett Group sogar Risikofaktor Nummer 1. Mit der neuen NIS-2-Richtlinie rückt zudem klar in den Fokus: Cybersicherheit betrifft die gesamte Lieferkette und endet nicht an den eigenen Werkstoren. Zeit also, sich konkret Cybersicherheit in der Lieferkette anzusehen und Cyberrisiken konsequent aus Einkaufs- und Lieferkettenperspektive zu denken.

Das Wichtigste zu Cybersicherheit in der Lieferkette

Was versteht man unter Cybersicherheit in der Lieferkette?

Cybersicherheit in der Lieferkette beschreibt alle Maßnahmen zur Sicherstellung von IT-Sicherheit und Informationssicherheit bei externen Dienstleistern, Zulieferern und Drittanbietern, die Zugriff auf Systeme, Daten oder kritische Prozesse haben. Cybersicherheit in der Lieferkette umfasst damit die systematische Absicherung der gesamten Supply Chain gegen digitale Bedrohungen.

Warum ist Cybersicherheit in der Supply Chain wichtig?

Moderne Lieferketten sind hochgradig vernetzt: Unternehmen arbeiten mit Cloud-Providern, IT-Dienstleistern, Logistikern, Beratungen, Outsourcing-Partnern und vielen weiteren Akteuren zusammen. Daten fließen über Systemgrenzen hinweg, externe Partner greifen auf unternehmensinterne Anwendungen zu, kritische Prozesse hängen von Drittparteien ab. Gerade in global vernetzten Supply Chains entstehen dadurch neue digitale Angriffsflächen.

Genau diese Vernetzung macht die Supply Chain anfällig für Cyberangriffe. Eine einzige Schwachstelle – etwa ein schlecht gesicherter Dienstleister mit VPN-Zugang oder ein Software-Zulieferer mit unzureichenden Sicherheitsstandards – kann ausreichen, um Angreifern den Weg ins eigene Unternehmen zu ebnen. Dieses sogenannte Third-Party-Cyber-Risiko ist heute einer der zentralen Treiber für Sicherheitsvorfälle in Unternehmen und damit ein Kernproblem der Cybersicherheit in der Lieferkette.

So sagt Bitkom-Präsident Dr. Ralf Wintergerst:

„Angreifer suchen sich die schwächste Stelle aus. Gerade bei besonders gut geschützten Unternehmen sind das häufig weniger gut geschützte Zulieferer. (…) Zur Verbesserung der Cybersicherheit muss es darum gehen, Geschäftspartner entlang der Lieferkette zu sensibilisieren, Schutzmaßnahmen zu vereinbaren und gemeinsam zu implementieren.“

Die Folgen reichen von Betriebsunterbrechungen über finanzielle Schäden bis hin zu massiven Reputationsverlusten. Cybersicherheit in der Lieferkette bedeutet daher: Nicht nur das eigene Unternehmen muss widerstandsfähig sein, sondern das gesamte Supply-Chain-Ökosystem, in dem es sich bewegt.

Die Herausforderungen von Cybersicherheit in der Lieferkette

In der Theorie ist klar: Lieferkettenrisiken – auch solche, die mit IT-Sicherheit zu tun haben – müssen systematisch erfasst und gesteuert werden. In der Praxis scheitert das aber selten am fehlenden Willen, sondern an fehlenden Strukturen. Gerade hier zeigt sich, wie anspruchsvoll Cyber-Risikomanagement tatsächlich ist.

Typische Herausforderungen:

  • Fehlende Transparenz über relevante Lieferanten
    Viele Unternehmen wissen nicht genau, welche Lieferanten aus IT-Sicht besonders kritisch sind. Systemzugriffe, Datenflüsse oder Abhängigkeiten sind oft nicht zentral erfasst. Dadurch bleibt unklar, wo ein Angriff besonders wehtun würde.
  • Unterschiedliche Reifegrade bei Lieferanten
    Während einige Partner etablierte Sicherheitsstandards und Zertifizierungen vorweisen können, verfügen andere kaum über dokumentierte Maßnahmen oder Sicherheitsniveaus. Diese Heterogenität erschwert eine einheitliche Bewertung von Risiken und Maßnahmen und macht sichtbar, dass es keine One-Size-Fits-All-Lösung gibt: Stattdessen sind dedizierte Lieferanten-Engagement-Gespräche notwendig.
  • Manuelle und unstrukturierte Abfragen
    Informationen zu Sicherheitsvorkehrungen werden häufig per E-Mail, Excel oder individuellen Fragebögen eingeholt. So eine manuelle Risikoanalyse ist aufwendig, fehleranfällig und nicht skalierbar – insbesondere bei großen Lieferantenportfolios.
  • Fehlende Aktualität der Informationen
    Einmal erhobene Daten werden selten regelmäßig aktualisiert. So bleiben Veränderungen – etwa bei der IT-Landschaft eines Lieferanten, bei Vorfällen oder bei neuen Zertifizierungen – häufig unentdeckt.
  • Mangelnde Nachweisfähigkeit im Prüfungsfall
    Selbst wenn Maßnahmen umgesetzt werden, sind sie oft nicht konsistent dokumentiert. Kommt es zu Audits, regulatorischen Prüfungen oder Sicherheitsvorfällen, fehlt ein zentraler, belastbarer Überblick.

Diese Punkte machen deutlich: Cybersicherheit in der Lieferkette lässt sich nicht mit einzelnen, punktuellen Maßnahmen lösen. Was fehlt, sind strukturierte, wiederholbare und nachvollziehbare Risikobewertungen, die Transparenz schaffen und Risiken dauerhaft steuerbar machen.

Cyber Risk Management als Grundlage für Cybersicherheit in der Lieferkette

Um Cyber-Risiken in der Lieferkette wirksam zu adressieren, braucht es einen ganzheitlichen Ansatz. Cybersicherheit in der Lieferkette ist dabei kein isoliertes IT-Thema, sondern Teil des strategischen Supply-Chain-Risikomanagements.

Wichtige Überlegungen sind:

  • Strukturiertes Risikomanagement für Lieferanten
    Lieferanten sollten nicht nur nach Preis, Qualität und Lieferfähigkeit bewertet werden, sondern auch nach ihrem Cyber-Risikoprofil. Dazu gehören standardisierte Risikoanalysen, klare Kriterien und einheitliche Bewertungslogiken.
  • Verbindliche Sicherheitsanforderungen an Dritte
    Sicherheitsstandards – etwa zu Zugriffen, Verschlüsselung, Incident-Management oder Patch-Management – sollten vertraglich verankert werden. Nur so wird Cybersicherheit zu einem festen Bestandteil der Zusammenarbeit.
  • Klare Kommunikations- und Eskalationswege
    Im Ernstfall zählt jede Minute. Unternehmen benötigen definierte Ansprechpartner, Meldewege und Prozesse, um Vorfälle bei Lieferanten schnell zu erkennen, zu bewerten und gemeinsam zu beheben.
  • Regelmäßige Überprüfung und Aktualisierung
    Bedrohungslagen verändern sich, ebenso wie IT-Landschaften, Lieferantenbeziehungen und Risikobewertungen. Cyber-Risiken müssen deshalb kontinuierlich überprüft und Bewertungen regelmäßig aktualisiert werden – nicht nur einmalig beim Onboarding eines Lieferanten.

Wie stellt man Cyber-Sicherheit in der Lieferkette sicher?

Wie können Unternehmen nun konkret vorgehen, um Cybersicherheit als Lieferkettenrisiko systematisch zu managen? Bewährt hat sich ein schrittweises Vorgehen:

1. Relevante Lieferanten, Zugriffe und Abhängigkeiten identifizieren und priorisieren

Zu Beginn muss Transparenz darüber geschaffen werden, welche externen Partner aus Cyber-Sicht tatsächlich kritisch sind. Entscheidend sind dabei nicht nur Vertragsbeziehungen, sondern konkrete Systemzugriffe, Datenflüsse und operative Abhängigkeiten – also der tatsächliche potenzielle Impact auf Verfügbarkeit, Integrität und Vertraulichkeit. Das ist zu tun, damit Sie die wirklich relevanten Partner und Abhängigkeiten gezielt segmentieren:

  • Alle externen Systemzugriffe (z. B. VPN, APIs, Cloud-Integrationen) zentral erfassen
  • Lieferanten anhand ihres Zugriffs- und Daten-Impacts in Kritikalitätsklassen einteilen
  • Besonders sensible oder geschäftskritische Abhängigkeiten (Single Points of Failure) identifizieren
  • Nicht mehr benötigte oder überprivilegierte Zugänge konsequent reduzieren (Least-Privilege-Prinzip)

2. Risiken kontinuierlich überwachen und transparent machen

Cyber-Risiken in der Lieferkette verändern sich fortlaufend – durch neue Bedrohungen, veränderte IT-Landschaften oder Anpassungen in der Zusammenarbeit. Bewertungen sollten daher nicht nur regelmäßig aktualisiert, sondern auch übergreifend steuerbar gemacht werden:

  • Regelmäßige Re-Assessments für kritische Lieferanten etablieren
  • Anlassbezogene Neubewertungen bei Vorfällen oder wesentlichen Änderungen durchführen
  • Aggregierte Risiko-Dashboards zur Portfolio-Steuerung einführen
  • Zentrale KPIs (z. B. offene High-Risk-Findings, Remediation-Quote, Assessment-Abdeckung, Security Monitoring) kontinuierlich überwachen
  • Einhaltung regulatorischer Compliance-Anforderungen inkl. Dokumentation für NIS-2-Compliance

3. Maßnahmen dokumentieren und Nachweisfähigkeit sicherstellen

Alle Bewertungen, Entscheidungen und Maßnahmen sollten zentral dokumentiert werden. So lässt sich nachweisen,

  • dass Risiken erkannt und adressiert wurden,
  • welche Anforderungen an Lieferanten gestellt wurden,
  • wie auf Vorfälle reagiert wurde.

Diese Nachweisfähigkeit ist nicht nur für Audits und Regulatorik wichtig, sondern auch für das interne Vertrauen in den eigenen Sicherheitsansatz.

Fazit: Cybersicherheit neu denken – aus Risiko in der Lieferkette

Cybersicherheit ist heute weit mehr als Firewalls, Virenscanner und interne IT-Policies. Wer sein Unternehmen schützen will, muss die gesamte Lieferkette in den Blick nehmen – von der Auswahl kritischer Dienstleister über klare Anforderungen und Verträge bis hin zu wiederkehrenden Assessments und sauberer Dokumentation.

Die gute Nachricht: Unternehmen, die ihre Cybersicherheitsstrategie konsequent um den Lieferkettenblick erweitern, gewinnen nicht nur an Resilienz, sondern auch an Steuerbarkeit. Sie wissen, wo ihre größten Abhängigkeiten liegen, können Risiken priorisieren und sind im Ernstfall schneller handlungsfähig.

Kurz gesagt: Cybersicherheit beginnt bei Ihnen – aber sie endet nicht an Ihren Werkstoren.

Wir unterstützen Sie gerne dabei, die notwendigen Informationen Ihrer Lieferanten zentral und effizient auf einer Plattform zu sammeln.

Kontaktieren Sie uns für ein Kennenlernen.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Bild von einem Cyber-Angriff mit Computer und Code.
04.02.2026

Was bedeutet die Cybersicherheitsrichtlinie NIS-2 für die Lieferkette?

NIS-2 verschärft die Anforderungen an die Cybersicherheit – erstmals steht die gesamte Lieferkette im Fokus, von Ihren Dienstleistern bis zu Cloud-Providern. Erfahren Sie, welche Unternehmen betroffen sind und wie Sie Schritt für Schritt ein wirksames Risikomanagement für Ihre Lieferkette und NIS-2-Compliance aufbauen.

Was ist die NIS-2-Richtlinie und was bedeutet sie für die Lieferkette?

Mit der NIS‑2-Richtlinie verschärft die EU die Anforderungen an die Cyber-Resilienz von Unternehmen. Im Fokus steht dabei nicht nur die eigene IT, sondern die gesamte Lieferkette: Dienstleister, Zulieferer und IT- oder Cloud-Provider werden zunehmend zum Einfallstor für Angriffe. Unternehmen müssen daher ihre Abhängigkeiten kennen, Risiken systematisch bewerten und geeignete Sicherheitsmaßnahmen auch bei Partnern und Dienstleistern umsetzen. Die Lieferkette wird so zu einem zentralen Hebel für die Einhaltung der Richtlinie und für die digitale Resilienz des Unternehmens.

Welche Einrichtungen und Unternehmen sind von NIS-2 betroffen?

Betroffen sind nicht mehr nur klassische Betreiber kritischer Infrastrukturen, sondern zahlreiche sogenannte „besonders wichtige” und „wichtige” Einrichtungen – darunter viele Unternehmen aus Industrie, Produktion, IT, Logistik, Energie, Gesundheit und digitalen Diensten ab 50 Mitarbeitenden bzw. ab 10 Mio. Euro Umsatz. Die „besonders wichtigen” Einrichtungen, in der Tabelle dargestellt, haben die strengsten Anforderungen umzusetzen.

Besonders wichtige Einrichtungen Einrichtungen / Beispiele
Energie Strom, Gas, Öl, Fernwärme/-kälte, Wasserversorgung, Ladeinfrastruktur für E-Fahrzeuge
Transport & Logistik Luft-, Schienen-, Straßen- und Schifffahrtsverkehr, inklusive Reedereien und Hafenbetreibern
Finanzwesen Banken, Handelsplattformen, Marktinfrastrukturen, Versicherungen
Gesundheitswesen Krankenhäuser, Forschungseinrichtungen, Pharmaunternehmen, Medizintechnik
Wasserversorgung Trink- und Abwasserwirtschaft
Digitale Infrastruktur DNS-Dienste, Betreiber von Top-Level-Domains
Öffentliche Verwaltung Behörden und andere staatliche Einrichtungen

Die „wichtigen” Einrichtungen haben zwar – je nach Größe und Branche – nicht ganz so weitreichende Pflichten und werden nicht per se als kritisch eingestuft, dennoch müssen sie NIS-konform handeln. Dazu zählen:

  • Lebensmittelproduktion
  • Post- und Kurierdienste
  • Chemische Industrie
  • Fertigungsindustrie
  • Digitale Dienste
  • Forschungseinrichtungen
  • Abfallwirtschaft

Ab wann gilt die NIS-2 für Unternehmen und ihre Lieferketten?

Alle EU-Staaten hätten die NIS-2-Richtlinie bis zum 17. Oktober 2024 in nationales Recht umsetzen müssen, doch viele, darunter Deutschland, haben die Frist verpasst. In Deutschland gilt NIS-2 daher erst seit Dezember 2025 als Gesetz.

Ob in einem Land früher oder später, Fakt ist: Unternehmen in der EU müssen ihre Sicherheitsmaßnahmen im Unternehmen und in der Lieferkette nun an NIS-2 anpassen. Dabei gilt es aufzupassen: NIS-2 betrifft deutlich mehr Unternehmen als die Vorgänger-Richtlinie NIS-1. In Deutschland fallen mit der rund 30.000 Organisationen unter NIS-2, von NIS-2 waren weniger als 2.000 betroffen.

Der Unterschied zwischen NIS-2 und ISO-27001

Im Unterschied zu etablierten Informationssicherheitsstandards wie der ISO/IEC 27001 geht NIS-2 deutlich weiter: Im Fokus steht nicht nur die Absicherung der eigenen IT, sondern ein ganzheitliches Risikomanagement, das das gesamte Unternehmensumfeld inklusive der Lieferkette einbezieht.

Aspekt ISO 27001 NIS-2
Regulatorischer Status Internationaler Standard (freiwillig) EU-Richtlinie (verpflichtend)
Anwendungsbereich Branchenunabhängig, für Organisationen jeder Größe Bestimmte Sektoren und Unternehmen
Zielsetzung Aufbau und Betrieb eines Informationssicherheits-Managementsystems (ISMS) Erhöhung des Cyber-Sicherheitsniveaus kritischer und wichtiger Infrastrukturen in der EU
Informationsschutz Schutz aller Informationsarten (digital, physisch, Cloud) Fokus auf IT-, OT- und Netzwerksicherheit mit kritischer Bedeutung
Risikomanagement Systematisches Informationssicherheits-Risikomanagement Erweiterte und tiefere Anforderungen an Cyber- und Informationssicherheits-Risiken
Asset Management Bestandteil des ISMS Deutlich ausgeweitet und explizit gefordert
Supply-Chain- & Beschaffungssicherheit Grundsätzlich adressiert Explizite und zentrale Anforderung (Lieferanten & Partner)
Awareness & Schulungen Mitarbeiterschulungen empfohlen Schulungen vorgesehen, v. a. für Geschäftsführung und Vorstand verpflichtend
Management-Einbindung Verantwortung definiert, aber begrenzte persönliche Haftung Starke Einbindung des Top-Managements inkl. persönlicher Haftung
Abdeckungsgrad Deckt ca. 70 % der NIS-2-Anforderungen ab Geht deutlich über ISO 27001 hinaus

Was fordert NIS-2 von Unternehmen und Lieferketten?

Die NIS-2-Richtlinie hebt Cybersicherheit auf ein neues Niveau – organisatorisch, technisch und strategisch. Im Kern lassen sich die Anforderungen in drei zentrale Handlungsfelder gliedern:

1. Systematisches Risikomanagement etablieren: Einsatz technischer Schutzmaßnahmen wie Multi-Faktor-Authentifizierung (MFA), dokumentierte Kryptographierichtlinien, etablierte Incident-Response- und Notfallpläne, regelmäßige Schulungen zur Sensibilisierung der Mitarbeitenden

2. Klare Verantwortlichkeiten auf Führungsebene: Aktive Mitgestaltung und Freigabe der Cybersecurity-Maßnahmen, verpflichtende Weiterbildungen, persönliche Haftung bei groben Pflichtverletzungen

3. Verbindliche Meldepflichten & Business Continuity: Frühwarnmeldung innerhalb von 24 Stunden bei schwerwiegenden Vorfällen, detaillierter Bericht nach 72 Stunden mit Ursachenanalyse und ersten Gegenmaßnahmen, Abschlussbericht innerhalb eines Monats inklusive langfristiger Präventionsmaßnahmen

Anforderungen von NIS-2 ans Lieferkettenmanagement

Besonders relevant ist bei der NIS-2, dass die Anforderungen bis in die Lieferkette hineinreichen. Unternehmen müssen nachvollziehbar darlegen können, welche Lieferanten und Dienstleister Zugriff auf Systeme, Daten oder kritische Prozesse haben – und wie die damit verbundenen Risiken gesteuert werden. Das betrifft insbesondere IT- und Cloud-Dienstleister, Softwareanbieter, externe Dienstleister mit System- oder Datenzugriff und Lieferanten mit digital angebundenen Prozessen.

Die konkreten Anforderungen an das Lieferkettenmanagement:

Risikomanagement für Drittparteien

Unternehmen müssen Risiken identifizieren, die sich aus der Zusammenarbeit mit Lieferanten und Dienstleistern ergeben – insbesondere dort, wo externe Partner Zugriff auf Systeme, Daten oder kritische Prozesse haben.

  • Beispiel: Ein externer IT-Dienstleister hat Remote-Zugriff auf produktive Systeme oder administriert Cloud-Infrastrukturen. Unternehmen müssen bewerten, welche Auswirkungen ein Ausfall, ein Sicherheitsvorfall oder unzureichende Schutzmaßnahmen bei diesem Dienstleister hätten.

Bewertung von Sicherheitsmaßnahmen bei Lieferanten

Es reicht nicht aus, sich auf vertragliche Zusicherungen zu verlassen. Unternehmen müssen nachvollziehen können, welche Sicherheitsmaßnahmen bei relevanten Lieferanten tatsächlich bestehen und ob diese zum eigenen Risikoprofil passen.

  • Beispiel: Ein Softwareanbieter bestätigt „angemessene Sicherheitsmaßnahmen“. NIS-2-konform ist erst dann, wenn klar ist, ob z. B. Zugriffskontrollen, Patch-Management, Incident-Response-Prozesse oder Zertifizierungen vorhanden sind – und wie aktuell diese sind.

Dokumentation und Nachweisfähigkeit

Bewertungen, Entscheidungen und Maßnahmen müssen strukturiert dokumentiert sein. Im Prüfungs- oder Vorfallsfall zählt nicht nur, was umgesetzt wurde, sondern dass Risiken systematisch bewertet, Entscheidungen begründet und Maßnahmen nachvollziehbar festgehalten wurden.

  • Beispiel: Warum ein bestimmter Lieferant als „vertretbares Risiko“ eingestuft wurde – oder warum zusätzliche Maßnahmen erforderlich sind – muss auch Monate später noch transparent erklärbar sein.

Regelmäßige Überprüfung statt einmaliger Abfragen

NIS-2 versteht Cyber-Sicherheit als laufenden Prozess. Informationen aus der Lieferkette dürfen daher nicht einmalig erhoben werden, sondern müssen regelmäßig überprüft und aktualisiert werden.

  • Beispiel: Bei Vertragsverlängerungen, neuen Systemzugriffen, geänderten Leistungen oder sicherheitsrelevanten Vorfällen muss die Risikobewertung angepasst werden – nicht erst beim nächsten Audit.

Wie Unternehmen NIS-2-Compliance (auch in der Lieferkette) sicherstellen

NIS-2 kann auf den ersten Blick komplex wirken, doch mit einem klaren Fahrplan lassen sich die Anforderungen systematisch umsetzen. Diese Schritt-für-Schritt-Anleitung zeigt, welche Maßnahmen Unternehmen jetzt ergreifen sollten – von der Risikobewertung bis zur Audit-Vorbereitung.

Schritt-für-Schritt-Anleitung für die NIS-2-Compliance – welche Maßnahmen Unternehmen jetzt ergreifen sollten – von der Risikobewertung bis zur Audit-Vorbereitung.

1. NIS-2-Betroffenheit klären

Zu Beginn sollte geprüft werden, ob Ihr Unternehmen vom Anwendungsbereich der Richtlinie betroffen ist. Auch wer Teil der Lieferkette ist, kann unter die Vorgaben fallen.

2. Gap-Analyse durchführen

Überprüfen Sie insbesondere Risikomanagement und Incident Response: Gibt es klare Prozesse zur Erkennung und Meldung von Vorfällen? Sind Zugriffsrechte, Verschlüsselung und MFA umgesetzt? Wie gut sind Ihre Dienstleister abgesichert, und sind Notfall- sowie Wiederanlaufpläne aktuell?

3. Risikomanagement-Strategie entwickeln

Ein wirksames Risikomanagement bildet die Basis jeder NIS-2-Strategie.
Kernbausteine sind:

  • regelmäßige Risikobewertungen zur frühzeitigen Identifikation von Schwachstellen
  • starke Zugangskontrollen (inkl. MFA)
  • Verschlüsselung
  • konsequentes Patch-Management
  • regelmäßige Penetrationstests
  • strukturierten Incident-Response-Plan und Meldeprozess etablieren

Wer diese Maßnahmen proaktiv umsetzt, reduziert Risiken nachhaltig und stärkt die Cybersicherheit im gesamten Unternehmen.

4. Governance und Verantwortlichkeiten klären und stärken

Cybersecurity wird durch NIS-2 klar zur Führungsaufgabe. Die Geschäftsleitung trägt die Verantwortung, Sicherheitsrichtlinien aktiv zu gestalten, zu verabschieden und regelmäßig zu überprüfen.

Zentrale Elemente dabei sind:

  • verpflichtende Schulungen für Führungskräfte
  • eindeutig geregelte Zuständigkeiten (z. B. ein benannter Security-Beauftragter)
  • ein systematisches Review der gesamten Sicherheitsstrategie
  • eine laufend gepflegte und vollständige Sicherheitsdokumentation

So sorgt eine starke Governance nicht nur für weniger Sicherheitsrisiken, sondern verringert zugleich persönliche Haftungsrisiken für das Management.

5. Lieferkette absichern

Drittanbieter und Dienstleister entwickeln sich zunehmend zu einem zentralen Cyber-Risikofaktor – und stehen mit NIS-2 ebenfalls klar in der Verantwortung.

Um Ihre Lieferkette abzusichern, sollten Sie insbesondere:

  • Sicherheitsniveau und Schutzmaßnahmen Ihrer Dienstleister systematisch prüfen
  • NIS-2- und Compliance-Anforderungen verbindlich in Verträgen verankern
  • Laufende Monitoring- und Kontrollmechanismen etablieren, um Risiken frühzeitig zu erkennen

So wird die Lieferkette zu einem wirksamen Schutzschild: Ihr Unternehmen reduziert sowohl die reale Angriffsfläche als auch das regulatorische Risiko.

Fazit: NIS-2 beginnt nicht in der IT, sondern in der Lieferkette

NIS-2 macht deutlich: Cyber-Risiken lassen sich nicht isoliert in der IT steuern. Entscheidend ist Transparenz in der Lieferkette, einheitliche Bewertungen und die Fähigkeit, Risiken laufend zu überwachen und nachzuweisen. Genau hier scheitern viele Unternehmen an manuellen Prozessen und fehlender Struktur.

Mit dem VERSO Supply Chain Hub lassen sich die NIS-2-Richtlinie und Cyber-Sicherheit in der Lieferkette zentral abbilden: von strukturierten Risikoabfragen bei Lieferanten über eine einheitliche Bewertung von Drittparteien bis hin zur laufenden Aktualisierung und zentralen Dokumentation aller Nachweise. So wird NIS-2 in der Lieferkette nicht nur regelkonform, sondern auch praktikabel und skalierbar umgesetzt.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Product Carbon Footprint automatisieren
18.11.2025

PCF-Automatisierung in 6 Schritten

Die Berechnung eines Product Carbon Footprints (PCF), wird für viele Unternehmen immer wichtiger. Automatisierung kann hier ein echter Gamechanger sein. Mit diesen 6 Schritten kommen Sie sinnvoll von der manuellen PCF-Erhebung hin zur Vollautomatisierung des Prozesses.

Die Berechnung der Produktemissionen, also ein Product Carbon Footprint (PCF), wird für viele Unternehmen immer wichtiger. Bei einer großen Produktvielfalt ist das schnell eine Mammutaufgabe.

Automatisierung kann hier ein echter Gamechanger sein. Um die Automatisierungspotenziale für Ihr Unternehmen heben zu können, lohnt es sich, den gesamten PCF-Prozess in kleine, nachvollziehbare Schritte aufzuteilen. Mit diesen 6 Schritten kommen Sie sinnvoll von der manuellen PCF-Erhebung hin zur Vollautomatisierung des Prozesses.

1. Grundlagen klären: Was, an wen und nach welchem Standard wird berichtet?

Bevor es an die praktische Umsetzung geht, sollten Sie einige zentrale Fragen beantworten können:

  • An wen werden die PCF-Daten berichtet – Kunden, Behörden, interne Stakeholder?
  • Wie sollen sie präsentiert werden – als Report, digitale Schnittstelle oder Auditergebnis?
  • Nach welchen Standards soll berichtet werden – GHG Protocol, ISO 14067 oder andere Normen?

Diese Fragen definieren den methodischen Rahmen: Sie bestimmen, wie tief die Berechnung gehen muss (z. B. Cradle-to-Gate oder Cradle-to-Grave) und welche Systemgrenzen gelten.

2. Die eigene Rolle in der Wertschöpfungskette verstehen

Die Position im Wertschöpfungsnetzwerk entscheidet darüber, welche Daten relevant sind:

  • Wer nur an einen einzelnen Kunden liefert, braucht meist standardisierte Weitergabedaten.
  • Wer am Ende der Lieferkette steht, muss Informationen für Endprodukte und -kunden aufbereiten.
  • Zwischenlieferanten benötigen wiederum beides: Datenaufnahme und Datenweitergabe.

Diese Einordnung hilft, die passenden Schnittstellen zu identifizieren – und später zu automatisieren.

3. Ohne Datenqualität keine Automatisierung

Automatisierung steht und fällt mit der Datenbasis. Unternehmen müssen sich fragen:

  • Woher stammen die Daten – ERP-System, Produktionsdaten, Lieferanteninformationen?
  • Wie können sie produktbezogen und nutzbar strukturiert werden?
  • Und wie lässt sich sicherstellen, dass sie vollständig, konsistent und aktuell sind?

Erst wenn diese Fragen beantwortet sind, lohnt sich der Schritt zur technischen Automatisierung. Sonst vervielfachen sich Fehler, anstatt sich zu verringern.

4. Von Datenbanken zu Faktoren direkt aus der Lieferkette: Emissionen richtig bewerten

Für den Product Carbon Footprint natürlich der zentrale Schritt: Materialdaten mit Emissionen zu verknüpfen. Dafür gibt es zwei Wege:

  1. Emissionsfaktoren aus Datenbanken – einfach zugänglich, aber nur Richtwerte und Durchschnittsdaten.
  2. Faktoren basierend auf Daten aus der eigenen Lieferkette – aufwendiger, aber deutlich präziser.

Kurzfristig arbeiten viele Unternehmen mit Datenbanken. Hierfür gibt es auch schon viele zuverlässige Quellen mit Filtermöglichkeiten, um einen möglichst präzisen Faktor zu finden. Wir bei VERSO bieten Ihnen beispielsweise Zugang zu rund 50 Datenbanken mit über 200.000 Emissionsfaktoren.

Langfristig führt jedoch kein Weg an Daten aus Lieferketten vorbei, um echte Transparenz und Vergleichbarkeit zu schaffen. Sie sollten also versuchen, möglichst schnell Emissionsdaten bzw. eigene PCFs von Ihren Lieferanten einzufordern. Das können Sie auch über den VERSO Supply Chain Hub tun. Anschließen übertragen Sie die Daten direkt im VERSO Climate Hub in Ihren PCF.

5. Schritt für Schritt automatisieren – statt zu schnell schießen

Eine Automatisierung des PCF-Prozesses sollte definitiv das Ziel sein. Häufig beginnen Unternehmen aber bereits mit der Automatisierung, bevor die richtigen Grundlagen dafür geschaffen wurden. Oft werden dann einfach nur Materialdaten mit Emissionsfaktoren verknüpft – das spart vielleicht Zeit, liefert aber keine belastbaren Ergebnisse.

Der bessere Weg: zunächst eine tragfähige Methodik aufbauen, Prozesse modular gestalten und Stück für Stück automatisieren. Ein Baukastensystem hilft, um mit wenigen, aber sauber definierten Prozessen zu beginnen. So lassen sich Regeln und Berechnungslogiken später auf andere Produkte übertragen.

6. Von der Teil- zur Vollautomatisierung

Wenn Methodik und Datenqualität stimmen, kann die Automatisierung Schritt für Schritt wachsen:

  • Automatische Datentransfers zwischen internen Systemen (ERP) und PCF-Software
  • Intelligente und automatisierte Zuordnung von Emissionsfaktoren zu Materialien
  • Vollautomatisierte Berechnungsprozesse
  • Automatische Verwaltung und Aktualisierung von Emissionsfaktoren
  • …

Das Ziel: eine durchgängige, valide PCF-Berechnung – ohne manuelle Eingriffe.
So können sich Teams wieder auf das Wesentliche konzentrieren: Emissionen reduzieren, Maßnahmen umsetzen, Produkte verbessern.

Fazit: Automatisierung mit Plan

Automatisierung im PCF gelingt, wenn man zuerst Methodik und Datenqualität sichert. Klare Ziele, Rollen und Standards, strukturierte Datenquellen und schrittweise Automatisierung führen zu belastbaren Ergebnissen bei geringerem Aufwand. Ein modulares Vorgehen fördert Automatisierung, Transparenz und Vergleichbarkeit – bis zur durchgängigen PCF-Berechnung ohne manuelle Eingriffe.

Wir unterstützen Sie dabei gerne mit Software und Beratung.

Leitfaden: In 7 Schritten den PCF berechnen

In 7 Schritten die Emissionen Ihrer Produkte ermitteln: Dieser Leitfaden führt Sie verständlich durch die PCF-Berechnung.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung.

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Jetzt anmelden!

Corporate Carbon Footprint berechnen und reduzieren
26.06.2025

Wie berechnet man den Corporate Carbon Footprint (CCF)?

Wie hoch sind die CO₂-Emissionen Ihres Unternehmens und wie lässt sich der Corporate Carbon Footprint zuverlässig berechnen? In diesem Beitrag erfahren Sie, warum der CCF wichtig ist, welche Daten Sie benötigen und wie Sie systematisch vorgehen.

Einführung und Inhalte im Überblick

Der Corporate Carbon Footprint (CCF) beschreibt die gesamten Treibhausgasemissionen, die ein Unternehmen direkt und indirekt verursacht – von der Heizung im Büro bis zur globalen Lieferkette. Er wird entlang der Scopes 1, 2 und 3 nach dem Greenhouse Gas Protocol erfasst. Besonders Scope 3 ist entscheidend, da hier oft über 70 % der Emissionen entstehen. Die Berechnung des CCF ist Voraussetzung für wirksame Klimaziele, Reduktionsmaßnahmen und glaubwürdige Nachhaltigkeitskommunikation. Für viele Unternehmen wird sie zunehmend zur Pflicht – sei es durch Gesetzgebung, Marktanforderungen oder Kunden.

Inhalte:

Warum der Corporate Carbon Footprint jetzt wichtig ist

Der Druck auf Unternehmen, ihre Emissionen zu kennen und zu senken, wächst – nicht nur durch gesetzliche Vorgaben wie das EU-Klimagesetz, der CBAM oder die CSRD. Immer mehr Unternehmen müssen Klimadaten liefern – sei es in Ausschreibungen, in Lieferketten oder für freiwillige Nachhaltigkeitsberichte.

Gerade für den Mittelstand wird der Corporate Carbon Footprint zunehmend zum Wettbewerbsfaktor. Wer seine Klimabilanz kennt, kann gezielt Maßnahmen ableiten, Risiken reduzieren und sich im Markt nachhaltig positionieren.

Was ist der Corporate Carbon Footprint?

Der Corporate Carbon Footprint (CCF) beschreibt die gesamten Treibhausgasemissionen, die ein Unternehmen direkt und indirekt verursacht – von der Energie im Büro bis hin zur gesamten Lieferkette.

Der CCF zeigt, wie viel CO₂ und andere Treibhausgase ein Unternehmen im Rahmen seiner Geschäftstätigkeit ausstößt. Dabei werden sämtliche Emissionen beispielsweise nach dem international anerkannten GHG Protocol entlang der sogenannten Scopes 1 (Direkte Emissionen), 2 (Indirekte Emissionen durch zugekaufte Energie) und 3 (Weitere indirekte Emissionen) berücksichtigt.

Die drei Scopes zur Berechnung der Klimabilanz (CCF) nach GHG Protocol

Praxisleitfaden: In 7 Schritten zum PCF

Sie möchten wissen, wie Sie die Emissionen Ihrer Produkte fundiert berechnen können – und was es dafür wirklich braucht? Dieser Leitfaden führt Sie verständlich durch die PCF-Berechnung.

Was ist der Unterschied zum Product Carbon Footprint (PCF)?

Während der CCF den gesamten Fußabdruck eines Unternehmens betrachtet, bezieht sich der Product Carbon Footprint (PCF) auf ein einzelnes Produkt. Hier wird analysiert, wie viele Emissionen im gesamtem Lebenszyklus eines Produkts entstehen – von der Rohstoffgewinnung über Produktion und Transport bis hin zur Nutzung und Entsorgung. Beide Konzepte ergänzen sich – und sind zentrale Bausteine für glaubwürdigen Klimaschutz in Unternehmen.


Aspekt Corporate Carbon Footprint (CCF) Product Carbon Footprint (PCF)
Definition Gesamte Treibhausgasemissionen eines Unternehmens Treibhausgasemissionen eines einzelnen Produkts über den gesamten Lebenszyklus
Systemgrenze Alle Aktivitäten des Unternehmens (Betrieb, Fuhrpark, Lieferkette etc.) Der komplette Produktlebenszyklus (Rohstoffe, Produktion, Nutzung, Entsorgung)
Zielsetzung Überblick über die Emissionen des gesamten Unternehmens, Steuerung von Klimazielen und Reduktionsmaßnahmen Ermittlung der Umweltauswirkungen eines Produkts, Grundlage für ökologische Produktgestaltung und Lieferkettenanforderungen
Relevanz Grundlage für Klimastrategie, Klimabilanz, CSRD-Bericht, Klimaziele Relevant für Kundenanforderungen, Ökodesign, Produktentwicklung, Lieferantenbewertungen
Datenquellen Energiedaten, Geschäftsreisen, Fuhrpark, Einkauf, Produktionsprozesse, Zulieferer, Vertrieb Material- und Prozessdaten, Lieferantendaten, Nutzungsszenarien, Entsorgungswege
Scopes Scope 1, 2 und 3 gemäß GHG Protocol Scopes nicht anwendbar; Betrachtung entlang des Produktlebenszyklus (z. B. cradle-to-gate, cradle-to-grave)
Adressaten Geschäftsführung, Investoren, Banken, Aufsichtsbehörden, Öffentlichkeit Kunden, Einkauf, Produktentwicklung, Lieferanten, Endverbraucher


Schritt für Schritt zum belastbaren PCF

Sie möchten wissen, wie Sie die Emissionen Ihrer Produkte fundiert berechnen können – und was es dafür wirklich braucht? All das erfahren Sie im Praxisleitfaden PCF.

Warum ist der Scope 3 so wichtig?

Viele Unternehmen beginnen mit Scope 1 und 2 – und das ist auch oft sinnvoll. Denn hier sind die Daten meist leichter verfügbar: Energieverbräuche, Fahrzeugflotten oder Heizsysteme lassen sich intern gut erfassen.

Scope 3 ist dagegen komplexer – und gleichzeitig entscheidend. Warum? Weil hier alles erfasst wird, was außerhalb des direkten Unternehmensbereichs passiert. Und das ist in der Regel die große Masse der Emissionen: Scope-3-Emissionen machen bei vielen Unternehmen mehr als 70 % des gesamten CO₂-Fußabdrucks aus – in einigen Branchen sogar bis zu 95 %.

Trotz der Herausforderungen ist es entscheidend, alle drei Scopes zu bilanzieren, um ein realistisches Bild zu erhalten. Wer Scope 3 ignoriert, unterschätzt oft gravierend den eigenen Klimaeinfluss – und verpasst zugleich Chancen.

Denn: Gerade in Scope 3 können sich überraschend einfache Hebel zur Reduktion verbergen – z. B. durch neue Lieferantenauswahl, geänderte Logistikketten oder bessere Produktgestaltung. Diese Potenziale lassen sich nur erkennen, wenn Scope 3 systematisch mitbetrachtet wird.

Unser Tipp: Auch wenn Sie noch nicht alle Daten genau parat haben, so liefern Ihnen auch Näherungen wertvolle Erkenntnisse – und sind besser als Nichtstun.

Für welche Unternehmen ist Scope 3 besonders relevant?

Scope 3 betrifft grundsätzlich alle Unternehmen – auch den Mittelstand. Warum?

Viele mittelständische Betriebe haben:

  • komplexe oder globale Lieferketten,
  • Zulieferprodukte, die sie nicht selbst herstellen,
  • Transport- und Logistikstrukturen, auf die sie nur begrenzt direkten Einfluss haben.

All diese Emissionen fallen in Scope 3. Für diese Unternehmen heißt das: Selbst wenn der eigene Betrieb energieeffizient ist, liegt der Großteil der Emissionen möglicherweise in vor- oder nachgelagerten Prozessen – also dort, wo es besonders wichtig wird, Einblick und Einfluss zu gewinnen.

Wie berechnet man den Corporate Carbon Footprint?

Die Berechnung des Corporate Carbon Footprints (CCF) erfolgt in mehreren klar strukturierten Schritten. Ziel ist es, eine belastbare und plausible CO₂-Bilanz des Unternehmens zu erstellen, die als Grundlage für Managemententscheidungen, Reduktionsmaßnahmen und externe Berichterstattung dient.

1. Scope Screening: Definition der Systemgrenzen

  • Festlegung der systematischen, organisatorischen und systemischen Grenzen gemäß des GHG Protocol.
  • Entscheidung, welche Emissionskategorien (Scopes 1, 2, 3) und Unterkategorien einbezogen werden.
  • Bestimmung des Konsolidierungskreises: Welche Standorte, Gesellschaften und Unternehmensgrößen werden betrachtet?

2. Verantwortlichkeiten und Projektorganisation

  • Festlegen, wer intern für die Datensammlung und -aufbereitung verantwortlich ist.
  • Abstimmung der Vorgehensweise, der Zuständigkeiten und des Zeitplans.
  • Gemeinsames Kickoff-Meeting mit allen relevanten Fachbereichen.

3. Datenerhebung in den Fachabteilungen

  • Sammlung relevanter Aktivitätsdaten aus den beteiligten Abteilungen.
  • Schließen von Datenlücken durch Hochrechnungen und fundierte Annahmen.
  • Prüfung, ob bereits belastbare Emissionsfaktoren vorliegen bzw. ergänzt werden müssen.
  • Erhebung spezifischer Daten z. B. zum Pendelverhalten der Mitarbeitenden sowie gezielte Anfragen an Lieferanten zur Erfassung vorgelagerter Emissionen.

4. Plausibilisierung der Daten

  • Überprüfung und Validierung der erhobenen Daten, idealerweise unter Einbindung externer Expert:innen zur Qualitätssicherung.

5. Auswertung und Interpretation der Ergebnisse

  • Gemeinsame Analyse der Ergebnisse mit dem Unternehmen.
  • Identifikation von Emissions-Hotspots und Priorisierungsfeldern.
  • Diskussion, ob weitere Daten vertieft erhoben werden müssen (z. B. ergänzende Lieferantenanfragen).
  • Ableitung von nächsten Schritten für Reduktionsstrategien, Maßnahmenplanung oder auch Optimierungen in der Datenbasis.

Was passiert nach der CO2-Bilanz?

Die CO₂-Bilanz ist ein zentraler Bestandteil jeder Dekarbonisierungsstrategie – aber eben nur der Anfang. Mit der Berechnung allein ist es nicht getan. Erst darauf aufbauend lassen sich die nächsten Schritte gezielt angehen:

  • Messbare Klimaziele und -maßnahmen definieren
  • Treibhausgasemissionen (THG) wirksam reduzieren
  • Unvermeidbare Emissionen verantwortungsvoll ausgleichen
  • Erfolge und Potenziale transparent kommunizieren

Wir unterstützen Sie – mit Software und Expertise

Ob Corporate oder Product Carbon Footprint oder die Entwicklung einer Dekarbonisierungsstrategie: Wir begleiten Sie genau dort, wo Sie Unterstützung brauchen.

Mit unserer Climate Software können sowohl Klimaprofis als auch Einsteiger:innen arbeiten. Die Daten lassen sich so aufbereiten, wie Sie sie benötigen – sei es für Ihre Berichterstattung, für die interne Steuerung oder für externe Anforderungen in der Kommunikation oder Compliance.

Und wenn Sie zusätzliches Sparring oder punktuelle Begleitung wünschen, sind unsere Climate Expert:innen gerne für Sie da. Denn klar ist: Nur wer die eigenen Emissionen wirklich versteht, kann wirksam handeln.

Fragen und Antworten zum Corporate Carbon Footprint (CCF)

Alles Wichtige rund um Berechnung, Abgrenzung und Reporting Ihrer Unternehmensemissionen.

Was ist der Unterschied zwischen Corporate und Product Carbon Footprint?

Der Corporate Carbon Footprint (CCF) zeigt, wie viel CO₂ ein Unternehmen insgesamt verursacht – also von der Heizung im Büro bis zur Lieferkette. Der Product Carbon Footprint (PCF) schaut sich ein einzelnes Produkt an: vom Rohstoff bis zur Entsorgung. Grob gesagt: CCF = Unternehmensblick, PCF = Produktblick.

Wie oft sollte der CO₂-Fußabdruck berechnet werden?

Mindestens einmal im Jahr – am besten im Rahmen des Nachhaltigkeitsberichts. So lassen sich Fortschritte erkennen und Maßnahmen besser steuern. Wer ambitioniert ist, kann auch quartalsweise nachsteuern.

Ist der Corporate Carbon Footprint Pflicht?

Nicht grundsätzlich – aber für viele Unternehmen wird er durch Berichtspflichten wie die CSRD, den CBAM, bestimmte Branchenverpflichtungen oder durch Kundenanforderungen de facto zur Pflicht. Und wer ihn nicht kennt, hat es schwer, glaubwürdig über Klimaziele zu sprechen.

Für welche Unternehmen ist der CCF relevant?

Für alle, die Verantwortung übernehmen und zukunftsfähig wirtschaften wollen. Besonders relevant wird es, wenn Investor:innen, Kund:innen oder Regulierungen Transparenz fordern – und das kommt immer häufiger vor.

Wie genau sind die Ergebnisse?

Grundsätzlich kann die Berechnung nur so genau sein, wie die Daten, denen sie zugrunde liegt. Bei Scope 1 und 2 ist die Datenlage meist solide, bei Scope 3 wird es komplexer. Wichtig ist: Auch Näherungen liefern wertvolle Erkenntnisse – und sind besser als Nichtstun.

Reicht auch eine Berechnung von Scope 1 und 2?

Für den Anfang: ja. Für ein vollständiges Bild: nein. In vielen Unternehmen steckt der Großteil der Emissionen in Scope 3 – zum Beispiel in der Lieferkette. Wer da nicht hinschaut, verpasst wichtige Hebel.

Was ist das Greenhouse Gas Protocol?

Das GHG Protocol ist der weltweite Standard für die CO₂-Bilanzierung von Unternehmen. Es definiert, was zu Scope 1, 2 und 3 gehört – und sorgt dafür, dass Bilanzen vergleichbar und nachvollziehbar sind.

* Bei diesen Informationen handelt es sich um redaktionell zusammengefassten Content, der nicht als Rechtsberatung zu verstehen ist. VERSO übernimmt keine Haftung. 

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Nachhaltig wirtschaftendes mittelständisches Unternehmen
23.04.2025

Nachhaltig wirtschaften: Der Business Case für den Mittelstand

Stakeholder, ESG-Pflichten oder einfach Überzeugung – aus vielen Gründen steht das Thema Nachhaltigkeit bei Unternehmen auf der Agenda. Egal, ob Pflicht oder freiwillig: Nachhaltigkeit darf nicht nur versprochen, sondern muss umgesetzt werden. Dieser Artikel zeigt, warum nachhaltiges Wirtschaften für alle Unternehmen – vom Mittelstand bis zum Konzern – wichtig ist.

Warum ist nachhaltiges Wirtschaften für den Mittelstand wichtig?

Nachhaltigkeit schafft Transparenz in der Lieferkette

Nachhaltiges Wirtschaften wird für den Mittelstand zur Voraussetzung, um langfristig lieferfähig und wettbewerbsfähig zu bleiben – denn große Unternehmen erwarten heute volle Transparenz entlang der gesamten Lieferkette.

Viele Mittelständer liefern Produkte oder Materialien an größere Unternehmen, die unter gesetzliche Vorgaben wie LkSG, CSRD, EUDR etc. fallen. Diese sind oftmals auch an branchenspezifische Leitlinien gebunden, die Nachhaltigkeitsinformationen aus der Lieferkette einfordern.

Die großen Unternehmen müssen dabei nicht nur ihre eigenen, sondern auch ESG-Informationen ihrer Lieferanten transparent machen. Und damit sind auch Sie als Zulieferer von den Anforderungen der Regularien betroffen und werden nach umfangreichen Nachhaltigkeitsinformationen gefragt:

  • Sie müssen sich umfangreichen Sorgfaltsprüfungen, wie z.B. der EcoVadis-Nachhaltigkeitsbewertung unterziehen, die potenzielle Risiken für Mensch und Umwelt in der Lieferkette identifizieren.
  • Nachweise müssen nicht nur Lieferanten erbringen, sondern oftmals auch Sub-Lieferanten.

Nachhaltigkeit als Faktor für Finanzierungen

Nachhaltiges Wirtschaften verbessert nicht nur das ESG-Rating, sondern schafft auch Zugang zu besseren Finanzierungskonditionen – ob bei Krediten, Investitionen oder Versicherungen.

Mittelständische Unternehmen, die Kapital von Investor:innen oder einen Kredit von der Bank erhalten wollen, sollten auf ESG-Anfragen vorbereitet sein. In der Praxis beeinflusst das ESG-Rating direkt die Kreditkonditionen – je besser das Rating, desto günstiger der Kredit.

Auch Investor:innen beziehen ESG-Kriterien zunehmend in Ratings und M&A-Entscheidungen ein. Spätestens bei Transaktionen oder Investitionsentscheidungen werden von Ihnen belastbare Nachhaltigkeitskennzahlen erwartet.

Darüber hinaus benötigen auch (Rück-)Versicherer ESG-Informationen von ihren Kunden. Nachhaltigkeitsrisiken fließen zunehmend in die Risikobewertung bei Vertragsabschlüssen ein, was sich direkt auf Versicherungsprämien und -leistungen auswirken kann.

Nachhaltigkeitserwartungen von Kunden und Geschäftspartnern

Wer heute mitreden, mitarbeiten oder mitbieten will, braucht eine klare Nachhaltigkeitsposition – denn ESG-Kriterien entscheiden immer häufiger über Partnerschaften und Auftragsvergaben.

Bei Partnerschaften, Kooperationen und Ausschreibungen werden immer öfter Zertifizierungen und ESG-Informationen verlangt, die die Nachhaltigkeitsambitionen eines Unternehmens zeigen. Wenn Sie in Verhandlungen gehen, müssen Sie gut vorbereitet sein:

  • Keine Open Doors ohne ESG-Zertifizierungen: Voraussetzung für ein ernsthaftes Gespräch sind – neben beispielsweise bekannten Standards zur Informationssicherheit – zunehmend auch Zertifizierungen aus dem ESG-Bereich. Durchlaufen Sie die Assessments frühzeitig – sie sind oft langwierig und nicht „mal schnell nachgereicht”.
  • Nachhaltigkeits- und ESG-Kriterien im Ausschreibungsprozess: Gibt es eine Ausschreibung, dann könnte Ihr Unternehmen durch eine fehlende oder nicht stichhaltige Nachhaltigkeitsstrategie aus der Auswahl fallen. Diese belegen Sie unter anderem mit anerkannten ESG-Zertifikaten. Mit Nachhaltigkeits- und ESG-Kriterien in Ausschreibungsprozessen wollen Unternehmen von Beginn an sicherstellen, dass in der Lieferkette ökologische und soziale Standards eingehalten werden.
  • Auch bei anderen Qualitätsstandards, wie Fairtrade, Bio-Zertifizierungen, Arbeitgeberrankings oder ISO-Normen, spielt Nachhaltigkeit eine große Rolle: Hier wird ebenfalls nach Nachhaltigkeit gefragt.

Schutz vor Greenwashing-Vorwürfen

Sich einfach mal als „grün” zu bezeichnen – das ist Schnee von gestern. Mit der Green Claims Directive und der EmpCo-Richtline schreibt die EU konkret vor, was Greenwashing ist und was nicht.

  • Bald müssen Unternehmen die Richtigkeit ihrer Umweltaussagen wissenschaftlich überprüft nachweisen. Wird das nicht gemacht, drohen ihnen nicht wie bisher nur Imageschäden, sondern auch tatsächliche rechtliche und finanzielle Konsequenzen.

Sie betreiben bestimmt nicht absichtlich Greenwashing – aber unbewusst passiert das schnell mal: Denn viele Greenwashing-Vorwürfe haben ihren Ursprung in Marketingaktivitäten, die das Unternehmen in einem allzu guten Licht darstellen. Das passiert vor allem dann, wenn im Unternehmen die Nachhaltigkeitsdaten nicht transparent sind.

Mit einer Klima- und Nachhaltigkeitsstrategie gelingt eine transparente Nachhaltigkeitskommunikation: Durch die zahlenbasierte Strategie, das KPI-Tracking und die CO2-Bilanz können Sie nachvollziehbar Zahlen, Fakten und Ziele kommunizieren.

Verbessertes Risikomanagement und Resilienz

Eine gute Nachhaltigkeitsstrategie hilft Ihnen, ökologische und soziale Risiken frühzeitig zu erkennen – nicht nur im eigenen Unternehmen, sondern entlang der gesamten Wertschöpfungskette. Die Grundlage dafür ist die Doppelte Wesentlichkeitsanalyse, die Ihr bestehendes Risikomanagement um eine ganzheitliche ESG-Perspektive ergänzt – inklusive Chancenbetrachtung.

So lassen sich Risiken gezielt bewerten, Maßnahmen zur Vermeidung oder Reduzierung ableiten und deren Wirkung im ESG-Management systematisch kontrollieren. Das macht Ihr Unternehmen widerstandsfähiger gegenüber Klimafolgen, geopolitischen Veränderungen oder Ressourcenengpässen – und kann gleichzeitig Kosten sparen und zukünftige Verluste verhindern.

Effiziente Ressourcennutzung und optimierte Prozesse

Ein durchdachtes Nachhaltigkeitsmanagement hilft Ihnen, Ressourcen effizienter einzusetzen. Es treibt Prozessoptimierungen und Innovationen voran – zum Beispiel durch energiesparende Maschinen oder die Wiederverwertung von Produktionsabfällen. Das spart Rohstoffe, senkt Kosten und schont die Umwelt.

Mit gutem ESG-Management reduzieren Sie nicht nur Abfall und Energieverbrauch, sondern gewinnen auch Zeit: Sie konzentrieren sich auf die wirklich wichtigen Themen – und können diese gezielt voranbringen. Ein klarer Pluspunkt für die Zukunftsfähigkeit Ihres Unternehmens.

Ganzheitliche Unternehmensstrategie und Zukunftsfähigkeit

Einzelne Maßnahmen bringen wenig, wenn der strategische Zusammenhang fehlt. Eine Nachhaltigkeitsstrategie schafft den nötigen Gesamtblick: Alle Maßnahmen sind Teil eines übergeordneten Plans – statt isolierter Einzelinitiativen.

Die Grundlage dafür ist die Doppelte Wesentlichkeitsanalyse, mit der Sie die wichtigsten Themen identifizieren. Daraus entsteht eine langfristige, systematische Strategie – idealerweise als integrierter Teil Ihrer Unternehmensstrategie. So wird Nachhaltigkeit zur Chefsache und gezielt gesteuert, gemessen und kommuniziert – etwa mit einer passenden Softwarelösung wie dem VERSO ESG Hub.

Wie verankern Sie Nachhaltigkeit im Unternehmen?

Damit nachhaltiges Wirtschaften mehr ist als nur ein gutes Vorhaben, muss es tief im Unternehmen verankert werden. Das gelingt mit den folgenden Bausteinen, die zeigen, wie Unternehmen aus dem Mittelstand strukturiert und wirkungsvoll ins Handeln kommen.

1. Status quo und wesentliche Themen

Bevor Sie eine Nachhaltigkeitsstrategie entwickeln, braucht es eine fundierte Status-quo-Analyse als Grundlage – sie schafft Transparenz über Daten, Prozesse und Herausforderungen im Unternehmen. Darauf aufbauend zeigt die Wesentlichkeitsanalyse, welche ESG-Themen wirklich wesentlich sind und wo die größten Auswirkungen, Risiken und Chancen liegen.

2. SMARTe Ziele und geeignete Maßnahmen festlegen

Ziele bilden das Herzstück jeder Nachhaltigkeitsstrategie und sollten wissenschaftlich fundiert, SMART formuliert und eng mit der Unternehmensstrategie verknüpft sein, um Zielkonflikte zu vermeiden. Entscheidend für die Umsetzung ist die Entwicklung passender Maßnahmen – idealerweise gemeinsam mit Mitarbeitenden und relevanten Stakeholdern, die praxisnahe Lösungen beitragen können.

3. Unternehmensweit ein Bewusstsein für Nachhaltigkeit schaffen

Nachhaltigkeit ist ein unternehmensweites Teamprojekt – und genau deshalb braucht es ein gemeinsames Bewusstsein und eine klare Ausrichtung. Schon bei der Entwicklung Ihrer Nachhaltigkeitsstrategie sollten Sie Vision, Mission und Werte definieren, um Orientierung zu geben, Mitarbeitende zu motivieren und das Thema wirksam in der Gesamtstrategie zu verankern. Wer transparent über Ambitionen spricht und interne Kommunikation gezielt nutzt, legt den Grundstein für gelebte Nachhaltigkeit im gesamten Unternehmen.

4. Es geht in die Umsetzung: Kontrolle ist das A und O

Nach der Strategie beginnt die eigentliche Arbeit: Die Umsetzung von ESG-Maßnahmen ist ein langfristiger Prozess, der kontinuierliche Anpassung und Ausdauer erfordert. Um den Überblick zu behalten und flexibel auf neue Entwicklungen reagieren zu können, braucht es ein strukturiertes ESG-Management, regelmäßiges Monitoring sowie transparente Kommunikation – intern wie extern. Nur so bleiben Fortschritte sichtbar, Stakeholder eingebunden und die Motivation im Unternehmen erhalten.

Starten Sie mit VERSO

Jetzt geht es darum, vom Planen ins Handeln zu kommen. Wir unterstützen Sie dabei – mit passenden Softwarelösungen und Services entlang Ihrer gesamten Nachhaltigkeitsreise: vom ersten Bericht über die Zieldefinition bis hin zum Tracking konkreter Maßnahmen. Schritt für Schritt schaffen Sie so die Grundlage für nachhaltiges Wirtschaften in Ihrem Unternehmen.

Abonnieren Sie unseren Newsletter!

Tragen Sie sich ein und erhalten Sie regelmäßig Neuigkeiten zu:

  • Aktuellen ESG-Themen und Gesetzesänderungen
  • Best Practices aus den Bereichen ESG und nachhaltige Lieferketten
  • News zu VERSO
  • Sustainability Events uvm.
Jetzt anmelden!

Der Aufbau der ESRS: SO berichten Sie CSRD-konform.
28.11.2024

Der Aufbau eines ESRS-Berichts: So berichten Sie CSRD-konform

Zehntausende Unternehmen müssen erstmals einen CSRD-konformen Nachhaltigkeitsbericht veröffentlichen. Viele sitzen jetzt vor den über 1.000 Datenpunkten und fragen sich: Wie soll daraus ein Nachhaltigkeitsbericht entstehen? Wie ist der Aufbau eines ESRS-Berichts? Dieser Beitrag hilft Ihnen dabei und gibt Ihnen zusätzlich eine Checkliste zur Identifikation wesentlicher Datenpunkte an die Hand.

ESRS-Bericht erstellen – was ist zu tun?

Einen CSRD-konformen Nachhaltigkeitsbericht zu erstellen, ist für fast alle Unternehmen neu. Bisher haben nur wenige diesen Prozess hinter sich gebracht. Sie sind somit nicht alleine. Um zunächst den Aufbau eines ESRS-Berichts zu verstehen, ist es daher sinnvoll, sich mit den einzelnen ESRS-Standards vertraut zu machen. Im nächsten Schritt sollten Sie sich auf die für das Unternehmen wesentlichen Angabepflichten und Datenpunkte fokussieren. Hierfür haben wir eine praktische Checkliste für Sie.

ESRS-Checkliste: Wesentliche Datenpunkte effizient festlegen

Die Wesentlichkeitsanalyse ist abgeschlossen. Welche Angabepflichten und Datenpunkte nun relevant sind, hängt von Ihrer individuellen Wesentlichkeitsentscheidung ab. Unser Leitfaden zeigt Ihnen, wie Sie den Anforderungen der European Sustainability Reporting Standards gerecht werden, ohne unnötige Komplexität.

Was wird mit CSRD und ESRS gefordert?

Von der CSRD betroffen zu sein heißt, das Unternehmen ist zur Veröffentlichung eines Nachhaltigkeitsberichts als Teil des Lageberichts verpflichtet. Dieser Nachhaltigkeitsbericht soll keine Marketingsbroschüre sein, sondern ein ausführlicher Bericht, der die Themen Umwelt, Soziales und Governance (ESG) umfasst. Wichtig dabei: Unternehmen haben nicht die freie Wahl beim Framework für den Bericht – die ESRS sind die Standards, an denen sie sich orientieren müssen. Außerdem: Der Bericht wird – genauso wie der Lagebericht – von externen Abschlussprüfer:innen geprüft. Umso wichtiger ist es daher, dass Sie das Framework, die ESRS, verstanden haben, den Aufbau des Berichts genau kennen und zu den richtigen, wesentlichen Datenpunkten berichten.

Wie muss ich bei der doppelten Wesentlichkeitsanalyse vorgehen?

Stichwort wesentliche Datenpunkte: Die doppelte Wesentlichkeitsanalyse ist der Kern des ESRS-Berichts.

Sie zeigt, welche Themen in Ihrem Bericht vorkommen müssen. Anders gesagt: zu welchen der über 1.000 Datenpunkte Ihr Unternehmen Angaben machen muss. Mit der Analyse ermitteln Sie, wie sich Nachhaltigkeitsaspekte auf das Unternehmen (Financial Materiality bzw. Outside-In-Perspektive) und wie sich ihre Tätigkeiten auf Umwelt und Gesellschaft auswirken (Impact Materiality bzw. Inside- Out-Perspektive).

Doppelte Wesentlichkeitsanalyse mit KI

Nachhaltigkeit ist komplex in der Umsetzung – das Reporting sollte es nicht auch noch sein. Unsere KI-gestützte Softwarelösung zur doppelten Wesentlichkeitsanalyse erleichtert und beschleunigt den aufwändigen Prozess erheblich. In dem Modul, das direkt in den VERSO ESG Hub integriert ist, ermitteln Sie die wesentlichen Themen, verwalten die Ergebnisse und legen damit die Grundlage für einen CSRD-konformen Nachhaltigkeitsbericht.

Aufbau eines ESRS-Berichts: Wie gliedert sich der CSRD-Bericht?

Die ESRS geben einen grundsätzlichen Aufbau für die Nachhaltigkeitserklärung vor. Demnach gliedert sich der Bericht in die folgenden vier Kapitel:

  1. Allgemeine Angaben
  2. Umweltangaben
  3. Soziale Angaben
  4. Governance-Angaben

Die Allgemeinen Angaben aus den übergreifenden Standards ESRS 1 und ESRS 2 sind für alle Unternehmen unabhängig von ihrem Tätigkeitsbereich (d. h. sektorunabhängig) verpflichtend. Die übrigen drei Teile basieren auf den sogenannten Themenstandards der ESRS. Sie müssen nicht zu all diesen Standards berichten – das ist vom Ergebnis Ihrer doppelten Wesentlichkeitsanalyse abhängig.

Der Aufbau des ESRS-Berichts nach einzelnen Standards

Steigen wir also in den Aufbau des ESRS-Berichts ein. Dafür blicken wir etwas tiefer in die einzelnen Standards.

Die allgemeinen Standards ESRS 1 und ESRS2

Zunächst geht es um die beiden allgemeinen Standards ESRS 1 und ESRS 2, die die Grundlage für den restlichen Bericht bilden. Auf den ersten Blick wirkt der Aufwand gering, aber:

  • Bei ESRS 1 gibt es keine Angabepflichten und somit nicht direkt etwas „zu tun” für Unternehmen. Allerdings geht es hier um die Rahmenbedingungen für Ihren Nachhaltigkeitsbericht: Wie soll er aussehen? Was muss enthalten sein? Wie ist der Bericht aufgebaut? Zu all diesen Fragen und vielen weiteren finden Sie in den ESRS 1 die Antworten. Daher ist es sehr wichtig, dass das Nachhaltigkeitsteam diesen Teil genau durcharbeitet und versteht. Dann fällt der Rest des Berichts leichter.
  • ESRS 2 ist sozusagen der omnipräsente Standard. Dort müssen die wesentlichen Themen angegeben werden, er bildet den Grundstein für die Arbeit an den Themenstandards. Und: Jeder Themenstandard enthält wiederum Angabepflichten aus ESRS 2 – man landet also immer wieder hier.

Als nächstes stehen die Themenstandards aus Umwelt, Sozialem und Governance an. Während Sie sich durch die einzelnen Standards und Angabepflichten wühlen, sollten Sie auf die Unterteilung der Datenpunkte achten: Sie werden in narrativ, quantitativ und monetär eingeordnet. Das gibt Ihnen einen schnellen Überblick, was gefordert ist – Zahlen oder Text.

Für eine strukturierte Arbeit sollten Sie sich frühzeitig mit den ESRS vertraut machen. Grundsätzlich folgen alle Standards einem sehr ähnlichen Schema. Der Aufbau lässt sich in vier Säulen gliedern (siehe Grafik).

Grafik zum Aufbau der ESRS-Themenstandards mit den vier Säulen allgemeine Angaben, Strategie, Management von Auswirkungen, Risiken und Chancen sowie Kennzahlen und Ziele.

Soweit der grundsätzliche Aufbau des ESRS-Berichts. Je nach Themenstandard (E1, E2, E3, E4, E5, S1, S2, S3, S4 und G1) werden aber noch weitere Angabepflichten ergänzt.

Umweltangaben

Bei den fünf Standards aus dem Umweltbereich sind zusätzliche Angaben zu den finanziellen Folgen zu machen, die durch ökologische Auswirkungen, Risiken und Chancen erwartet werden.

In E1 (Klimawandel) werden zudem Angaben dazu gefordert, wie die Erreichung von Nachhaltigkeitszielen in die Vergütung der Mitglieder in den Verwaltungs-, Leitungs- und Aufsichtsorganen einfließt und wie der Übergangsplan für den Klimaschutz des Unternehmens (siehe Bild) aussieht.

Der Standard E4 (Biodiversität und Ökosystem) verlangt ebenfalls einen Übergangsplan. Zusätzlich wird die Berücksichtigung von biologischer Vielfalt und Ökosystemen in der Strategie und dem Geschäftsmodell gefordert. Und bei den Zielen und Parametern sollen auch Auswirkungsparameter im Zusammenhang mit biologischer Vielfalt und  Ökosystemveränderungen einfließen.

Soziale Angaben

Bei den Sozialstandards sticht vor allem der Standard S1 heraus. Er ist sehr umfangreich und bezieht sich auf die „Arbeitskräfte des Unternehmens”. Vereinfacht gesagt müssen Sie Angaben zu Arbeitsumfeld und -sicherheit sowie zur Einbindung Ihrer Mitarbeitenden machen. Die drei weiteren Standards weiten den Blick nach außen – auf die „Arbeitskräfte in der Wertschöpfungskette”, auf von ihrer Tätigkeit „betroffene Gemeinschaften” sowie auf „Verbraucher und Endnutzer”.

Governance-Angaben

Im Bereich Governance gibt es lediglich einen Themenstandard (G1 Geschäftsverhalten). Die Strategie-Säule wird hier durch eine Governance-Säule ersetzt, in der die Rollen der Verwaltungs-, Leitungs- und Aufsichtsorgane beschrieben werden sollten. Im Bereich Management von Auswirkungen, Chancen und Risiken sind zusätzliche Angaben zum Lieferantenmanagement und zur Verhinderung und Aufdeckung von Korruption und Bestechung erforderlich.

Muss ich zu allen Datenpunkten eines wesentlichen Themas berichten?

In den ESRS stecken über 1.000 Parameter, Angabepflichten und Datenpunkte, die für die Erstellung eines CSRD-konformen Nachhaltigkeitsberichts relevant sein können.

Aber keine Sorge: Nur weil Sie ein Thema als wesentlich identifiziert haben, bedeutet das nicht zwangsläufig, dass Sie auch zu allen dazugehörigen Datenpunkten berichten müssen. Natürlich sind manche Angabepflichten allein schon aufgrund der Wesentlichkeit des Themas wesentlich: Wurde z. B. das Thema „E3 Wasser- und Meeresressourcen” als wesentlich bewertet, ergeben sich automatisch wesentliche Angabepflichten wie „Wasserverbrauch”. Sind aber andere Angabepflichten für ein Unternehmen nicht wesentlich, können diese auch bei einem Thema, das ansonsten wesentlich und damit berichtspflichtig ist, entfallen.


Fazit: Aufbau eines ESRS-Berichts verstehen und gezielt umsetzen

Der Aufbau eines ESRS-Berichts wirkt auf den ersten Blick komplex: verschiedene Standards, zahlreiche Angabepflichten und unzählige Datenpunkte. Entscheidend ist jedoch: Sie müssen nicht alles berichten, sondern die für Ihr Unternehmen wesentlichen Themen sauber identifizieren, richtig einordnen und nachvollziehbar dokumentieren.

Wer den Aufbau ESRS-Bericht frühzeitig versteht, schafft eine klare Grundlage für die CSRD-konforme Berichterstattung. Die Struktur der ESRS hilft dabei, den Nachhaltigkeitsbericht systematisch aufzubauen: von den allgemeinen Angaben über Umwelt-, Sozial- und Governance-Themen bis hin zu konkreten Kennzahlen und Zielen.

Für Unternehmen bedeutet das: Nehmen Sie sich ausreichend Zeit für die doppelte Wesentlichkeitsanalyse, prüfen Sie die relevanten Themenstandards genau und leiten Sie daraus die passenden Angabepflichten und Datenpunkte ab. So vermeiden Sie unnötige Komplexität und erstellen einen Bericht, der nicht nur die regulatorischen Anforderungen erfüllt, sondern auch intern für mehr Klarheit sorgt.

Alle Infos zum Aufbau des ESRS-Berichts zum Download

Sichern Sie sich alle Inhalte dieses Artikels rudn um den Aufbau eines ESRS-Berichts sowie aufschlussreiche Infografiken und eine Checkliste zum Speichern, Weiterleiten und immer wieder anschauen.

Jetzt anfordern

Secret Link